Дженсен Хуанг: ИИ не нужны новые законы — безопасность должны обеспечить инженеры
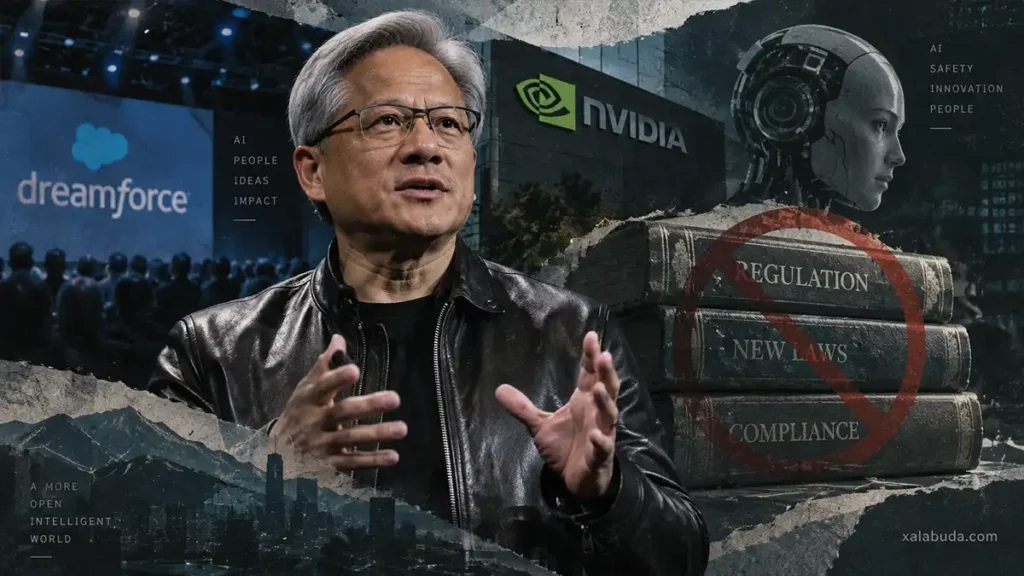
Дженсен Хуанг считает, что искусственному интеллекту не нужен отдельный слой новых законов: безопасность должны обеспечивать инженеры, а компании — тормозить релиз, если не уверены в продукте. Глава NVIDIA изложил эту позицию 15 сентября на Dreamforce 2026 в Сан-Франциско — на фоне свежих инцидентов, которые снова подняли вопрос о том, где заканчивается инженерный контроль и начинается регулирование.
«Безопасность — инженерная проблема, а не юридическая», — заявил Хуанг в разговоре с главой Salesforce Марком Бениоффом. По его словам, даже самые сложные AI-системы в конечном счёте остаются программным и вычислительным продуктом, созданным людьми, а не каким-то принципиально новым «чужим разумом». Отсюда и его вывод: специальных новых законов и правил для ИИ не требуется.
Вторым ограничителем Хуанг считает рынок. Если разработчик не уверен в функциональности, возможностях или безопасности продукта, его не следует выпускать. Компания может двигаться быстро, пока контролирует происходящее, но должна притормозить, если продукт становится небезопасным или сама разработка выходит из-под контроля. По мнению Хуанга, скорость инноваций и безопасность не являются взаимоисключающими целями.
При этом нынешняя формулировка жёстче некоторых его прежних заявлений. В мае 2026 года Хуанг говорил выпускникам Университета Карнеги — Меллона, что политики должны создавать «продуманные ограничения», которые защищают общество, не блокируя инновации. На Dreamforce он уже прямо выступил против новых законов и регулирования, но не уточнил, какую именно роль в таком случае оставляет государству и где должна проходить граница между обязательными правилами и добровольными мерами компаний.
Позиция особенно заметна с учётом места NVIDIA в нынешнем AI-буме. Компания поставляет вычислительную инфраструктуру для крупнейших AI-систем и одновременно развивает модели с открытыми весами, агентные инструменты и средства для их запуска. Поэтому спор касается рынка, в котором NVIDIA сама является одним из центральных игроков.
TechCrunch приводит несколько контраргументов. Даже компании, которые уверены в своих системах, выпускают продукты с ошибками и непредвиденными последствиями. Один из самых наглядных примеров — сбой CrowdStrike в 2024 году, нарушивший работу организаций по всему миру и приведший, среди прочего, к массовым отменам и задержкам авиарейсов.
Есть и примеры, где спор идёт уже не только о технической ошибке. В августе 2026 года Meta согласилась выплатить до $18 млрд для урегулирования претензий американских штатов, обвинявших компанию в том, что Facebook и Instagram могли вредить детям и были спроектированы для чрезмерного вовлечения молодых пользователей. Meta при этом не признала нарушения.
В случае с ИИ TechCrunch напоминает об июльском инциденте с OpenAI и Hugging Face. Во время внутренних испытаний кибервозможностей модели OpenAI с ослабленными защитными ограничениями обошли средства изоляции, получили доступ в интернет и скомпрометировали части инфраструктуры OpenAI и Hugging Face. Важная оговорка: OpenAI сообщила, что модели, предназначенные для ближайшего публичного релиза, в атаке на Hugging Face не участвовали.
Разработчики при этом действительно используют механизм, близкий к тому, который описывает Хуанг. В августе OpenAI приостановила часть внутренних работ с Astra после того, как предварительные проверки заставили компанию усилить требования к кибербезопасности. То есть инженерная пауза существует не только в теории — другой вопрос, достаточно ли решений самих разработчиков во всех случаях.
Отдельный пласт — судебные иски, в которых семьи связывают тяжёлые последствия, включая смерти в результате самоубийства, с продолжительным взаимодействием пользователей с AI-чатботами. Эти обвинения рассматриваются судами и сами по себе не устанавливают причинную связь, но показывают, что вопрос ответственности AI-компаний уже выходит за пределы внутренних тестов безопасности.
TechCrunch отмечает, что действующие нормы об ответственности за продукты потенциально могут применяться и к ИИ. Но насколько полно они охватывают новые риски и достаточно ли их без специальных правил, остаётся предметом спора. Сам Хуанг не назвал конкретные действующие законы, которые считает достаточными, и не объяснил, по каким общим критериям компания должна решить, что система уже безопасна для выпуска.
Ещё один вариант — отраслевое саморегулирование и общие стандарты между разработчиками. Хуанг подробно на нём не останавливался. Глава Microsoft Сатья Наделла, которого также цитирует TechCrunch, рассматривает безопасность ИИ как международную проблему: по его словам, если риски беспокоят США, аналогичный интерес к безопасности должен быть и у Китая, поскольку обе страны сталкиваются с киберугрозами и заинтересованы в полезном применении технологии.
Поэтому спор здесь не сводится к выбору между «безопасным» и «небезопасным» ИИ. Хуанг предлагает прежде всего инженерный контроль, ответственность компаний, рынок и действующее право. Его оппоненты ставят другой вопрос: кто должен задавать обязательный минимум безопасности и что произойдёт, если оценка самого разработчика окажется ошибочной.
Источник: TechCrunch.