Хакеры получили TLS-сертификаты для Google, захватив три доменные зоны
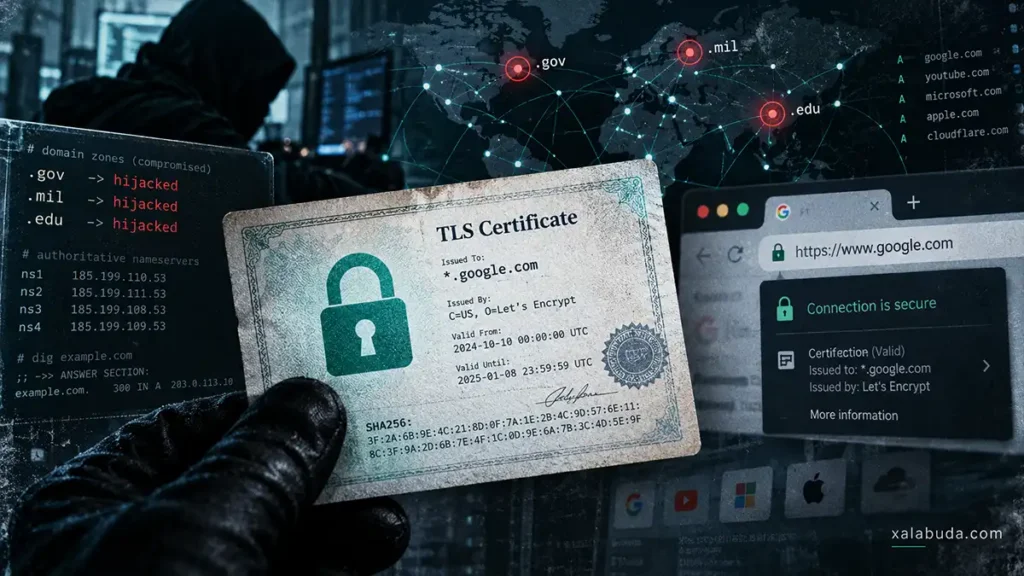
Злоумышленники получили контроль над инфраструктурой трёх национальных доменных зон и использовали его для выпуска TLS-сертификатов для доменов Google и других крупных сервисов. Сертификаты выдали доверенные центры сертификации после обычной проверки контроля над доменом. О случившемся Google сообщила 6 октября.
Атаки затронули зоны .gh — Гана, .sl — Сьерра-Леоне и .as — Американское Самоа. Речь идёт о доменах внутри этих зон; конкретные имена Google не раскрыла. Системы самой компании, по её сообщению, не были взломаны.
Атакующие меняли авторитетные DNS-записи и делегирование серверов имён для выбранных доменов. Автоматическая проверка видела в них сторону, контролирующую домен, после чего удостоверяющие центры выпускали сертификаты. Google не обнаружила оснований считать, что эти центры нарушили правила выдачи.
TLS-сертификат связывает домен с публичным криптографическим ключом и используется при установлении HTTPS-соединения. Если злоумышленник получает такой сертификат и перенаправляет трафик на свой сервер, поддельный ресурс может пройти проверку подлинности в браузере. Опасность именно в этом: незаконно полученный сертификат подписан доверенным центром.
Chrome получил блокировки выявленных несанкционированных сертификатов через механизм CRLSets. Это отдельный механизм защиты, дополняющий исправления уязвимостей самого браузера. Google также работала с удостоверяющими центрами над отзывом сертификатов для собственных ресурсов. По заявлению компании, пользователям Chrome дополнительные действия для получения этой защиты не требуются.
Владельцам сайтов Google рекомендует отслеживать журналы Certificate Transparency — публичные записи о выпуске сертификатов. Мониторинг должен охватывать все домены, включая региональные и припаркованные. Для адресов в .gh, .sl и .as компания советует проверить недавние записи на неожиданный выпуск сертификатов.
Также Google рекомендует строгие CAA-записи в DNS, ограничивающие разрешённые удостоверяющие центры. Дополнительная привязка к разрешённым ACME-аккаунтам и методам проверки сужает круг тех, кто может получить сертификат. Такие параметры должны поддерживаться выбранным центром сертификации.
У CAA есть важное ограничение: во время активного захвата DNS она не предотвращает выдачу сертификатов. После восстановления контроля строгая политика помогает пресечь повторный выпуск по сохранённому подтверждению владения доменом. Иначе атакующий может попытаться использовать результаты ранее пройденной проверки.
Полный масштаб инцидента неизвестен. Не раскрыты список пострадавших организаций, количество сертификатов и их фактическое использование в атаках. Google не гарантирует, что обнаружила все затронутые домены, и предупреждает владельцев сайтов, что блокировки в Chrome не обеспечивают такую же защиту пользователям других браузеров.
Несанкционированные сертификаты для доменов Google появлялись и после взлома DigiNotar в 2011 году. Тогда был скомпрометирован сам удостоверяющий центр. В нынешней кампании атакующие прошли проверку благодаря контролю над DNS.