Масштаб утечки данных Oracle Health вырос почти до 20 миллионов человек
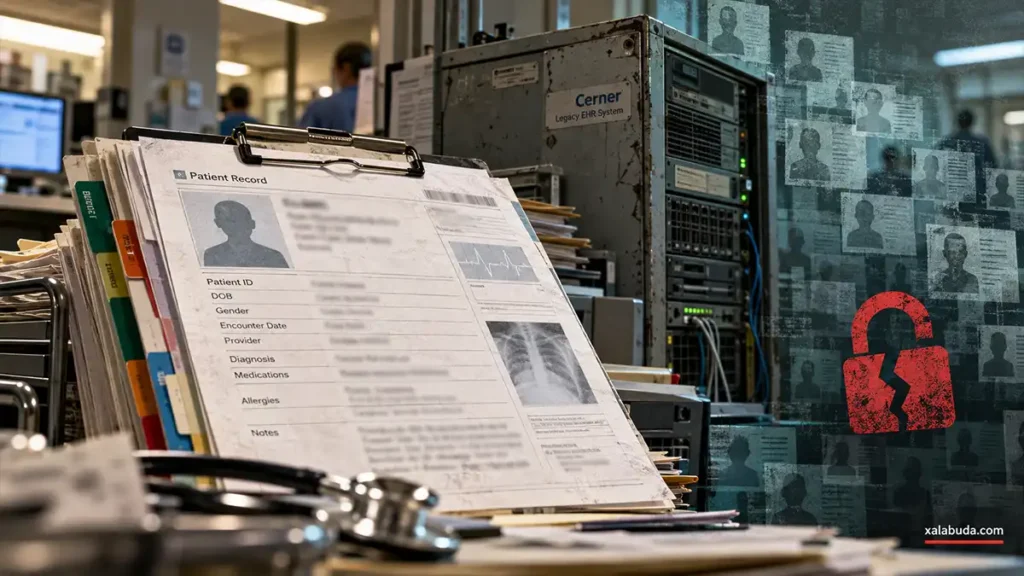
Утечка данных Oracle Health затронула почти 20 миллионов человек, согласно новым сведениям, раскрытым генеральным прокурором Техаса. Это значительно больше, чем следовало из прежних уведомлений отдельных медицинских организаций. Речь о последствиях взлома устаревших систем Cerner в начале 2025 года.
Как сообщил Bloomberg, в опубликованных 2 октября 2026 года сведениях регулятора говорится, что компания раскрыла компрометацию персональной и медицинской информации почти 20 миллионов людей, включая около 3 миллионов жителей Техаса. Новая цифра относится к уже известному инциденту, а не к новой атаке.
Oracle Health предоставляет медицинским организациям системы электронных медицинских карт. В это направление вошла Cerner, которую Oracle приобрела в 2022 году. Атака затронула устаревшую инфраструктуру Cerner, ещё не перенесённую в Oracle Cloud.
По уведомлению Oracle, которое изучило BleepingComputer, злоумышленник использовал скомпрометированные учётные данные клиента, получил доступ к серверам после 22 января 2025 года и скопировал информацию на удалённый сервер. Компания обнаружила инцидент около 20 февраля, а в марте начала уведомлять медицинские организации. Публично BleepingComputer сообщил о взломе 28 марта 2025 года.
В образце уведомления пациентам, опубликованном генеральным прокурором Калифорнии, перечислены сведения, которые могли попасть к злоумышленнику:
- Имена пациентов и номера социального страхования США (SSN).
- Номера медицинских карт и сведения о лечащих врачах.
- Диагнозы, назначенные лекарства и результаты исследований.
- Медицинские изображения, информация об уходе и лечении.
Состав затронутых данных различался: принадлежность к числу пострадавших не означает, что у каждого пациента похищены все перечисленные сведения. В том же образце письма говорится, что федеральные правоохранительные органы попросили отложить уведомление пациентов на время расследования. Эта просьба касается описанного в документе процесса уведомления и сама по себе не объясняет все сроки раскрытия общего масштаба утечки.
По данным источников BleepingComputer, медицинские учреждения получили требования о выплате миллионов долларов в криптовалюте от вымогателя под псевдонимом Andrew. Он угрожал публикацией или продажей данных и создавал публичные сайты для давления на больницы. Связь этого человека с известной группировкой не установлена; сведений о выплате выкупа нет.
Почти 20 миллионов пострадавших делают инцидент одним из крупнейших известных в американском здравоохранении. Для сравнения, после атаки на Change Healthcare в 2024 году компания оценила число потенциально затронутых людей примерно в 192,7 миллиона. Эта оценка приведена в уведомлении регулятору от 31 июля 2025 года. В обоих случаях речь идёт о данных, которые медицинские организации передавали сторонним поставщикам услуг.