Хакеры расширяют использование ARTEX для атак на финансовые организации
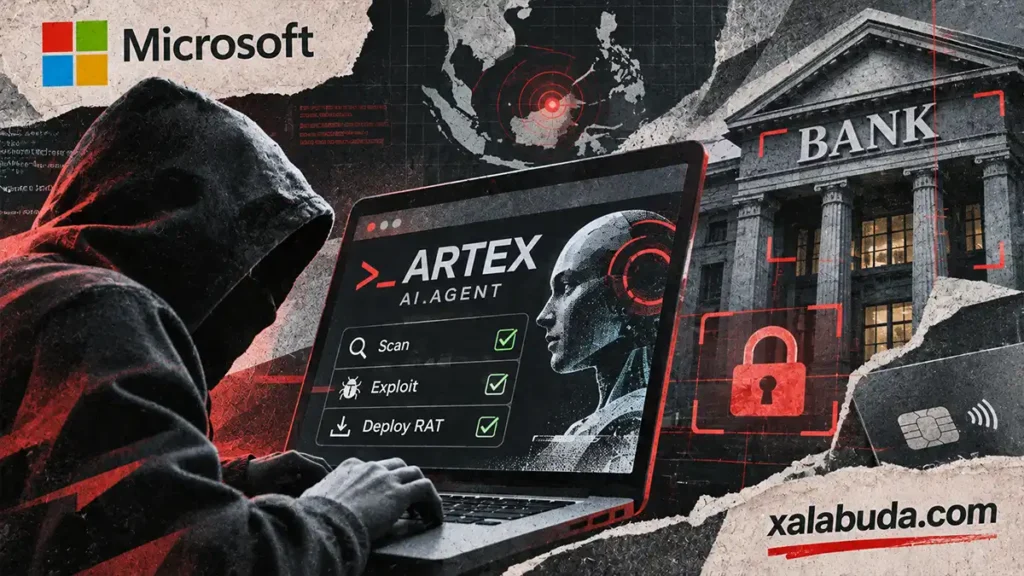
Киберпреступники используют автономных ИИ-агентов ARTEX для атак на банки и другие финансовые организации. Исследователи Microsoft Threat Intelligence обнаружили, что группировка Storm-3358 применяет эту платформу для поиска уязвимостей, проникновения в корпоративные системы и установки инструментов удалённого доступа. Основными целями стали финансовые учреждения Юго-Восточной Азии.
Согласно исследованию Microsoft от 6 ноября, кампания началась в октябре 2026 года. Компания описывает Storm-3358 как финансово мотивированную группировку, базирующуюся в Камбодже. Помимо организаций Юго-Восточной Азии, злоумышленники атаковали отдельные крупные финансовые учреждения в других регионах мира.
Особенность кампании заключается в сочетании ИИ-автоматизации и традиционных инструментов взлома. ARTEX помогает исследовать доступную инфраструктуру, находить слабые места и выполнять последовательные действия. Для закрепления в скомпрометированных системах злоумышленники используют уже известные средства удалённого управления.
Как Storm-3358 использует ARTEX для кибератак
ARTEX представляет собой платформу автоматизированного тестирования на проникновение, построенную на основе ИИ-агентов. Изначально подобные системы предназначены для проверки защищённости инфраструктуры. Однако те же возможности позволяют злоумышленникам автоматизировать отдельные этапы кибератак.
В наблюдаемой Microsoft кампании агенты ARTEX сканировали серверы и веб-приложения, доступные из интернета. Они искали уязвимости и ошибки конфигурации, через которые можно получить несанкционированный доступ.
Среди использованных способов проникновения исследователи выделили две категории проблем:
- Анонимная загрузка файлов. Неправильно настроенные приложения позволяют загружать файлы без надлежащей проверки прав доступа. В некоторых случаях это создаёт возможность последующего выполнения вредоносного кода.
- SSRF (Server-Side Request Forgery). Уязвимость позволяет заставить сервер отправлять запросы от своего имени, в том числе к внутренним ресурсам, недоступным напрямую из интернета.
После получения доступа злоумышленники разворачивали инструменты удалённого управления WISP, vshell и AdaptixC2. Они позволяют сохранять присутствие в системе, выполнять команды и продолжать продвижение внутри скомпрометированной сети.
Microsoft зафиксировала, что агенты ARTEX использовали обычные сетевые утилиты, включая netcat и curl, для загрузки этих инструментов на заражённые устройства.
Таким образом, ИИ-платформа автоматизировала поиск уязвимых ресурсов и отдельные действия после проникновения. При этом Microsoft не раскрывает, какие решения агенты принимали самостоятельно, а какие выполнялись по указанию операторов. Поэтому утверждать, что все атаки проходили полностью автономно, нельзя.
ARTEX ускоряет взлом с помощью известных инструментов
Microsoft наблюдает использование ARTEX не только группировкой Storm-3358. Другие злоумышленники применяют платформу для сканирования веб-приложений, поиска учётных данных, проверки API и извлечения информации из баз данных.
В стандартный набор инструментов ARTEX входят Nmap, curl, wget, средства выполнения HTTP-запросов на Python и браузерная автоматизация через Playwright и Chromium.
ИИ-агенты могут объединять результаты проверок и выбирать дальнейшие действия на основе полученной информации. Например, после обнаружения потенциально уязвимого приложения система способна перейти к дополнительным проверкам, не требуя отдельной ручной команды для каждого шага.
Главное преимущество такого подхода для злоумышленников заключается в скорости. Автоматизированные агенты могут выполнять последовательные операции значительно быстрее человека, сокращая время между обнаружением слабого места и попыткой его использования.
При этом речь не обязательно идёт о новых способах взлома. Наблюдаемые Microsoft атаки опираются на знакомые специалистам проблемы: ошибки конфигурации, уязвимые веб-приложения, скомпрометированные учётные данные и обычные средства удалённого доступа.
В октябре 2026 года Microsoft уже сообщала о применении ARTEX группировкой Storm-0940. В той кампании злоумышленники использовали ИИ-автоматизацию при атаке на цепочку поставок ConnectWise и последующих попытках доступа к облачной инфраструктуре организаций.
Ещё одно исследование от 5 ноября описывало использование ARTEX для поиска открытых секретов в репозиториях GitHub. В одном из наблюдаемых случаев агент прошёл путь от обнаружения учётных данных до извлечения информации из Azure Key Vault всего за пять минут.
Однако эти эпизоды относятся к другим кампаниям. Microsoft не установила связь между ними и Storm-3358 только на основании использования одной платформы.
Microsoft предлагает использовать ловушки против ИИ-агентов
Несмотря на высокую скорость автоматизированных атак, их действия оставляют следы в сетевом трафике и журналах безопасности. Microsoft отмечает, что характерным признаком работы таких систем может быть большое количество разнообразных запросов за короткий промежуток времени.
Агенты также способны быстро менять параметры запросов после неудачной попытки и переходить к следующим этапам атаки. Это создаёт последовательности событий, которые могут отличаться от обычной пользовательской активности.
Специалистам по безопасности стоит обращать внимание на несколько признаков:
- Массовые обращения к веб-приложениям с быстро меняющимися параметрами.
- Необычные последовательности сканирования и попыток доступа к ресурсам.
- Подозрительную загрузку файлов и выполнение команд серверными процессами.
- Нетипичные действия служебных учётных записей и облачных идентификаторов.
- Резкие изменения характера сетевой активности после неудачных запросов.
Microsoft рекомендует использовать поведенческий анализ и средства обнаружения угроз, включая Microsoft Defender, Sentinel и Entra ID Protection. При этом конкретные возможности защиты зависят от продуктов, установленных в организации, и настроенных политик безопасности.
Отдельное внимание компания уделяет защитным ловушкам. Они позволяют не только обнаруживать подозрительную активность, но и отвлекать автоматизированных агентов от реальной инфраструктуры.
- Honeypots. Подставные системы, которые выглядят привлекательными целями для злоумышленников, но не содержат ценных ресурсов.
- Decoys. Ложные объекты и данные, взаимодействие с которыми помогает выявлять несанкционированные действия.
- Tarpits. Механизмы замедления атакующего, заставляющие автоматизированные инструменты тратить время и вычислительные ресурсы.
- Fake wins. Ложные признаки успешного выполнения задачи, способные убедить атакующего агента в том, что его цель уже достигнута.
Последний метод особенно интересен. Вместо прямой блокировки агенту показывают убедительный, но бесполезный результат. Если система примет его за успех, она может прекратить дальнейшие действия против настоящих ресурсов.
По результатам собственных испытаний Microsoft, такие механизмы помогали уменьшить количество атакующих запросов, достигающих реальных систем. Они также позволяли получать более качественные сигналы для расследования и установления происхождения активности.
Однако эффективность ловушек зависит от поведения конкретного агента и условий атаки. Microsoft не утверждает, что подобные методы гарантируют защиту.
Ранее мы также рассказывали о системах контроля ИИ-агентов, которые пытаются обнаруживать опасные действия ещё до выполнения команд. В отличие от защитных ловушек, такие инструменты ориентированы прежде всего на наблюдение и ограничение поведения самих агентов.
Сколько финансовых организаций пострадало от атак
Microsoft не раскрывает точное количество финансовых организаций, атакованных Storm-3358. В опубликованном исследовании также нет сводных данных о числе успешных проникновений, похищенных денежных средствах или общем финансовом ущербе.
Географическая привязка группировки к Камбодже не означает участия государства в её деятельности. Microsoft рассматривает Storm-3358 как финансово мотивированную преступную группу.
Для специалистов по безопасности компания опубликовала индикаторы компрометации и поисковые запросы, позволяющие выявлять признаки активности ARTEX и связанной атакующей инфраструктуры. Среди них сетевые адреса и поведенческие признаки, связанные с загрузкой вредоносных инструментов.
Однако полагаться исключительно на блокировку известных IP-адресов недостаточно. Злоумышленники используют прокси и VPN, меняют сетевую инфраструктуру и могут быстро адаптировать поведение автоматизированных инструментов.
Исследование Microsoft показывает, как ИИ-агенты становятся частью реальных киберпреступных операций. Они не обязательно приносят новые методы проникновения, но позволяют быстрее и в большем масштабе применять уже существующие.
Для финансовых организаций это особенно чувствительная проблема. Защитные механизмы должны не только обнаруживать признаки компрометации, но и успевать реагировать на последовательность действий, которую автоматизированный агент способен выполнить за считаные минуты.