Атаки на NetScaler могут оставить сервис недоступным — исправление уже вышло
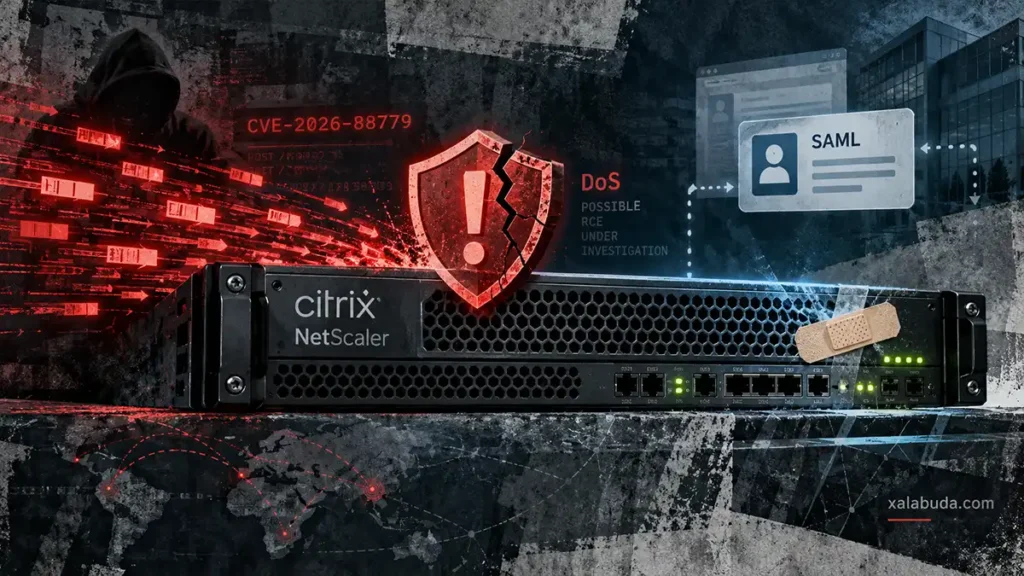
Администраторам, которые недавно обновили NetScaler, придётся возвращаться к установке патчей. Citrix выпустила исправления для CVE-2026-88779 — новой уязвимости в NetScaler ADC и NetScaler Gateway, которую уже используют в целевых атаках. Повторное обновление необходимо системам с затронутой SAML-конфигурацией: предыдущие исправления эту брешь не закрывают.
Citrix описывает CVE-2026-88779 как ошибку работы с буфером памяти, способную вызвать отказ в обслуживании. При повторных атаках сервис может оставаться недоступным. Оценка серьёзности составляет 8,7 по CVSS 4.0. Для приоритета исправления уязвимостей здесь важна и другая деталь: компания уже наблюдает эксплуатацию на незащищённых установках.
Уязвимость затрагивает конфигурации, в которых NetScaler используется как поставщик услуг SAML SP или поставщик идентификации SAML IdP. Citrix рекомендует проверить настройки на наличие записей add authentication samlAction либо add authentication samlIdPProfile. Речь идёт об устройствах, которыми управляют сами клиенты; облачные сервисы под управлением Citrix обновляет компания.
Исправления доступны в NetScaler ADC и NetScaler Gateway 14.1-73.41 и 13.1-64.28, а также в последующих сборках соответствующих веток. Для NetScaler ADC 14.1-FIPS нужна версия 14.1-73.41 FIPS или новее. Для веток 13.1-FIPS и 13.1-NDcPP — 13.1-37.282 или новее. Условия применимости и номера сборок опубликованы в официальном бюллетене Citrix.
Это касается и устройств, недавно обновлённых до 14.1-73.37 или 13.1-64.23. При наличии затронутой конфигурации они по-прежнему требуют нового исправления. Citrix отдельно подчёркивает, что CVE-2026-88779 отличается от ранее раскрытых уязвимостей, и прямо просит повторно обновить подходящие под её условия установки.
В качестве временной меры компания выпустила защитные сигнатуры для механизма Global Deny List. Их применение зависит от версии и настроек развёртывания. Citrix также рекомендует блокировать подозрительные IP-адреса, однако эти меры не заменяют установку сборки с исправлением.
Пока официально подтверждённым последствием остаётся отказ в обслуживании, но исследователи проверяют и более серьёзный сценарий — удалённое выполнение кода, или RCE. По данным BleepingComputer, администраторы обнаружили в запросах аутентификации специально сформированные имена пользователей с командами для загрузки и запуска внешнего файла. Один из участников расследования уточнил: такие запросы и совпадающие с ними падения сервиса сами по себе не доказывают успешного выполнения команд.
Издание также приводит сообщение исследователя Кевина Бомонта (Kevin Beaumont): на одном из его honeypot-устройств, обновлённых до предыдущих исправленных сборок, выполнялся загруженный вредоносный бинарник. watchTowr Labs сообщила о воспроизведении уязвимости, но не раскрыла технические подробности. Эти наблюдения требуют проверки; Citrix пока не подтверждает RCE именно через CVE-2026-88779.
По информации BleepingComputer, 4 октября CISA добавила уязвимость в каталог Known Exploited Vulnerabilities. Федеральным гражданским ведомствам США установлен срок устранения до 7 октября 2026 года. Этот срок относится к указанным ведомствам, тогда как Citrix рекомендует всем затронутым клиентам обновиться как можно быстрее.
Компания заявляет, что пока не обнаружила влияния этой уязвимости на целостность клиентских данных. Это текущая оценка Citrix: подтверждённые атаки нарушают доступность сервиса, а возможность выполнения кода ещё исследуется.
Источник: BleepingComputer