Хакеры использовали уязвимости iOS и Android для заражения смартфонов
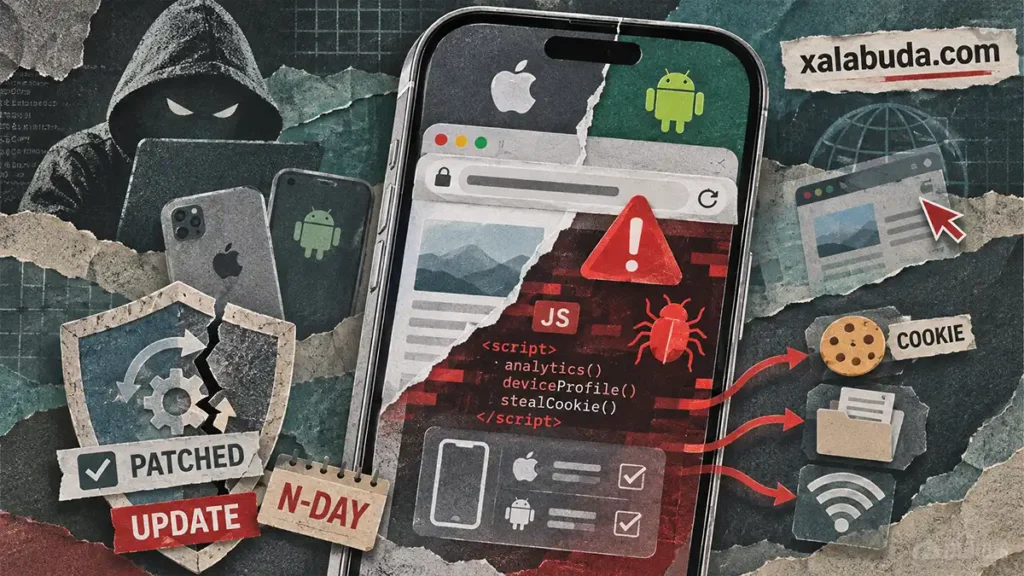
Хакеры использовали уже исправленные уязвимости iOS и Android для атак на посетителей поддельных и взломанных сайтов. На уязвимом смартфоне эксплуатация могла запускаться после загрузки страницы, без установки приложения или дополнительных нажатий. Кампанию обнаружила компания Sekoia, которая связывает её с APT29, группировкой, считающейся связанной с российской Службой внешней разведки.
Расследование под названием Poisoned Source опубликовано 4 ноября. Исследователи выявили операцию в середине октября 2026 года. Внедрённый JavaScript собирал сведения об операционной системе, браузере и устройстве посетителя. Затем сервер атакующих подбирал подходящую цепочку эксплуатации. Конечной целью была кража браузерных cookie, паролей Wi-Fi и, в отдельных случаях, большого объёма данных смартфона.
Злоумышленники использовали три способа доставки кода: внедрение в легитимные сайты, создание поддельных ресурсов и компрометацию стороннего сервиса аналитики. Последний вариант позволял атаковать посетителей сайтов, владельцы которых подключили чужой скрипт, даже без непосредственного взлома самих ресурсов.
Одной из приманок стал домен america250[.]holiday, имитировавший официальный сайт инициативы America250 к 250-летию независимости США. Он работал как обратный прокси: показывал содержимое настоящего ресурса, добавляя вредоносный JavaScript. Поддельный theowo[.]club аналогичным образом воспроизводил сайт отеля Raffles London at The OWO, расположенного рядом с британскими правительственными учреждениями.
Исследователи допускают, что такие копии могли предназначаться для привлечения участников крупных мероприятий и дипломатических делегаций, в том числе через поддельные приглашения. Однако это предполагаемый сценарий выбора целей. Подтверждённых сведений об успешном заражении устройств конкретных высокопоставленных гостей нет.
Среди взломанных ресурсов был сайт крупной украинской газодобывающей компании. Другую часть распространения Sekoia связывает с Plerdy SEO Tracker. По данным отчёта, с 27 августа по 3 сентября в аналитический скрипт был внедрён код, загружавший внешний компонент. Поскольку Plerdy используется на множестве сайтов, компрометация расширила потенциальный охват атаки.
Plerdy в собственном сообщении об инциденте подтвердила наличие постороннего кода и заявила, что удалила его 3 сентября. Компания также сообщила о закрытии доступа злоумышленника и замене серверных учётных данных. По её заявлению, доказательств кражи данных посетителей клиентских сайтов не обнаружено. Это не устанавливает число заражений в кампании, описанной Sekoia.
Для мобильных устройств исследователи выделили три цепочки эксплуатации. Первая доставлялась на iOS 16.7 и была рассчитана на кражу cookie. Вторая использовала набор эксплойтов DarkSword против iOS 18.5 и позволяла собирать значительно больше данных. Третья предназначалась для Android с определёнными версиями Chrome и похищала браузерные данные и сохранённые пароли Wi-Fi.
В условиях доставки Android-цепочки указаны Chrome 139–145, кроме версии 143. Это фильтр, обнаруженный в инфраструктуре атакующих, а не полный перечень всех уязвимых конфигураций. Исключение одной версии также не доказывает её защищённость от других атак.
DarkSword ранее использовали и другие участники. В исследовании Google Threat Intelligence Group описаны операции, связанные с клиентами турецкого поставщика инструментов наблюдения PARS Defense, а также другими группировками. Поэтому наличие этого набора само по себе не устанавливает организатора новой кампании.
Связь с APT29 Sekoia оценивает с умеренной или высокой уверенностью. Основанием стали технические совпадения, инфраструктура, характер целей и сходство с прежними операциями. Окончательная атрибуция и количество успешно заражённых смартфонов остаются неустановленными.
Все обнаруженные цепочки использовали n-day-уязвимости, для которых исправления вышли ещё до начала кампании. Защита от описанных атак поэтому начинается с актуальных обновлений iOS, Android и Chrome. Обновление закрывает использованные уязвимости, но не отменяет возможную кражу данных, произошедшую раньше. Дополнительные ориентиры для проверки устройства собраны в разборе о том, можно ли взломать iPhone и как проверить его безопасность.