Apple хочет защитить сообщения и файлы Mac от слишком широкого доступа AI
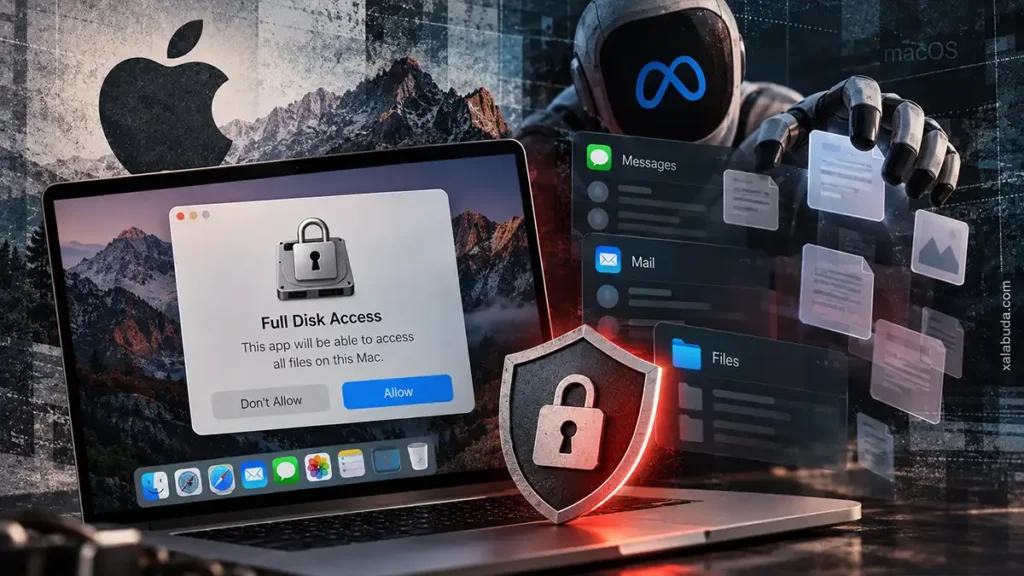
Apple собирается усилить защиту Full Disk Access в macOS — одного из самых широких разрешений, которое приложение может получить на Mac. Компания прямо связывает будущие изменения с развитием автономных AI-агентов: чем больше действий они способны выполнять самостоятельно, тем опаснее становится доступ ко всей файловой системе, почте, сообщениям и истории браузера.
Сейчас Full Disk Access уже нельзя получить незаметно через обычный entitlement или программный запрос. Пользователь должен самостоятельно разрешить его в System Settings → Privacy & Security. Но Apple считает, что для настолько мощного разрешения этого недостаточно.
Компания обещает добавить дополнительные механизмы, чтобы выдача Full Disk Access требовала ещё более явного действия со стороны пользователя. Как именно будет выглядеть новый процесс и в какой версии macOS он появится, Apple пока не раскрывает.
Причина довольно понятна. Full Disk Access создавался в том числе для приложений резервного копирования, которым действительно приходится читать данные почти по всему диску. Но такое разрешение фактически обходит многие обычные ограничения macOS.
Apple отдельно перечисляет потенциально доступные данные: файлы, почту, сообщения и историю браузера. А если приложение работает с коммуникациями, под угрозой оказывается уже не только информация владельца Mac, но и данные людей, с которыми он переписывается.
Для обычной программы широкий доступ уже требует доверия. Для AI-агента ситуация сложнее: такой софт может самостоятельно читать данные, выбирать следующий шаг, запускать инструменты и выполнять действия от имени пользователя.
На Xalabuda мы уже разбирали похожую проблему на примере вредоносных плагинов для локального AI-ассистента OpenClaw. Чем глубже агент интегрирован в файлы, почту, ключи и системные сервисы, тем серьёзнее последствия компрометации самого приложения или подключённого к нему расширения.
Объявление Apple появилось на фоне нескольких историй с AI-приложениями для Mac. В частности, журналист Inc. Джейсон Эйтен сообщил, что после установки агента Meta Muse обнаружил работу с локальной базой Messages. Meta утверждает, что интеграция с Messages является добровольной и требует отдельно включить коннектор и предоставить системные разрешения macOS.
При этом имеющихся публичных данных недостаточно, чтобы точно восстановить, какие разрешения были выданы в конкретном случае. Поэтому утверждать, что Muse каким-то образом самостоятельно обошёл защиту macOS и получил Full Disk Access, оснований нет.
Есть и ещё одно важное уточнение. Full Disk Access — механизм macOS. Он даёт приложению доступ к защищённым данным именно на Mac и сам по себе не означает доступа к файловой системе подключённого iPhone.
Почти одновременно исследователи раскрыли отдельную, уже исправленную уязвимость приложения ChatGPT для macOS. Она потенциально позволяла локальному вредоносному коду злоупотребить доверенным компонентом ChatGPT и добраться до чувствительных данных. Но это другой механизм и прямого отношения к Full Disk Access он не имеет.
Apple сама ни Muse, ни ChatGPT в своём объявлении не упоминает. Поэтому связывать будущие ограничения с одним конкретным инцидентом было бы неправильно. Официальная позиция шире: по мере роста автономности AI-агентов последствия слишком широких разрешений становятся серьёзнее.
Это хорошо совпадает с общей проблемой контроля агентных систем. Недавно мы рассказывали, как разработчики пытаются перехватывать опасные действия AI-агентов ещё до их выполнения. Apple идёт другим путём — ограничивает сам объём доверия, который приложение может получить от операционной системы.
Пока конкретных новых переключателей или диалогов Apple не показала. Но направление уже понятно: Full Disk Access должен перестать выглядеть как ещё одна галочка в настройках и стать разрешением, последствия которого пользователь действительно понимает перед выдачей.
Источник: Apple Developer