Google приостановила часть OSS bug bounty на фоне ИИ-спама
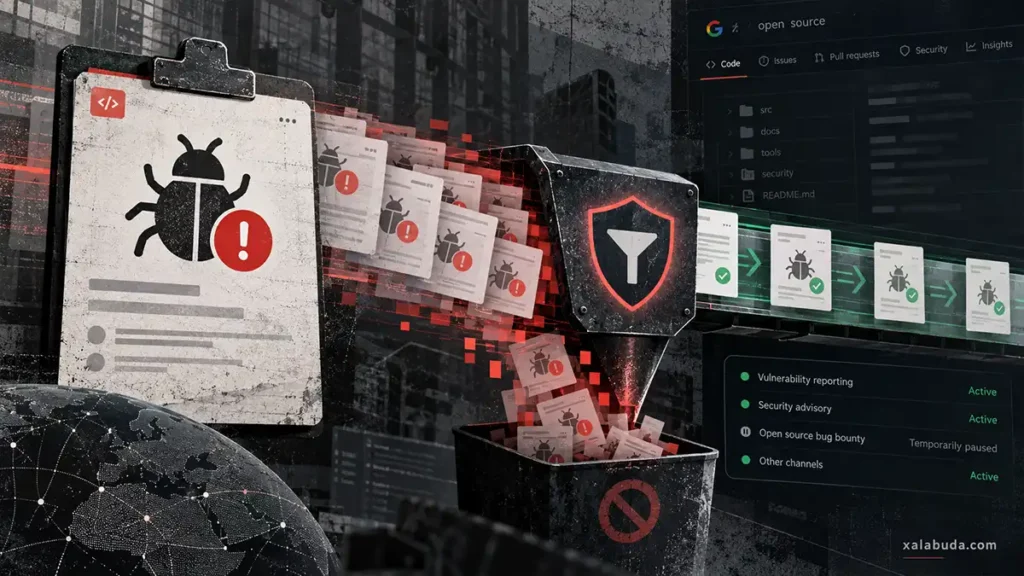
Google приостановила приём новых отчётов об уязвимостях продуктов в программе Google OSS VRP. Компания объясняет решение резким ростом автоматизированных заявок: подавляющее большинство из них оказалось невалидным.
Пауза касается только этого направления. Сообщения о проблемах цепочки поставок по-прежнему принимают, а ранее отправленные отчёты, включая заявки до 1 октября 2026 года, продолжают обрабатывать.
Google уже пересматривает OSS VRP и обещает рассказать об изменениях в первом квартале 2027 года. Дату возобновления приёма отчётов компания пока не назвала. Какими будут новые фильтры и требования к заявкам, также неизвестно.
BleepingComputer связывает паузу с потоком AI-спама. В октябрьском объяснении Google использует формулировку «автоматизированные заявки», но ещё в марте компания прямо сообщала о наплыве AI-сгенерированных отчётов, в том числе с выдуманными условиями эксплуатации уязвимостей. Какую долю нынешнего потока составляют сообщения, созданные генеративным AI, Google не уточняет.
OSS VRP запустили в августе 2022 года для поиска уязвимостей в открытых проектах Google. Среди них — Go, Angular, Bazel, Protocol Buffers и Fuchsia. Программа также охватывала сторонние зависимости, настройки GitHub Actions и правила контроля доступа. При запуске размер наград составлял от $100 до $31 337; с тех пор условия менялись.
Другие каналы остаются доступны. Patch Rewards Program вознаграждает исправления, повышающие безопасность открытого ПО. Уязвимости в открытых репозиториях Google Cloud можно направлять в Cloud VRP, если они влияют на продукты или сервисы Google Cloud.
Поток некачественных заявок уже вынуждал другие проекты менять правила. В январе curl объявил о закрытии своей программы bug bounty на HackerOne, чтобы убрать денежный стимул для плохо проверенных сообщений, в том числе созданных AI. В другой области похожую нагрузку испытали разработчики RPCS3: после наплыва некачественных pull request они запретили автономным ИИ-агентам взаимодействовать с проектом.
При этом AI помогает находить и реальные уязвимости. Microsoft в мае отмечала, что такие инструменты увеличивают скорость и масштаб исследований, одновременно повышая требования к проверке результатов и устранению проблем. Компания сохраняет участие людей в этих процессах.
По данным, приведённым BleepingComputer, с 2010 года Google выплатила исследователям безопасности более $81,6 млн через свои программы вознаграждений. В 2025 году выплаты достигли рекордных $17,1 млн и получили их более 700 исследователей.
Источник: BleepingComputer