ФБР и CISA призвали убрать холодильные контроллеры из открытого интернета
ФБР, CISA и ещё три ведомства США 5 ноября предупредили о продолжающихся кибератаках на промышленные холодильные системы. Они призвали операторов убрать контроллеры из открытого интернета и проверить оповещения о температурных отклонениях. Предупреждение вышло после двух волн атак на магазины в Европе и инцидента во французской службе крови.
Что рекомендуют ФБР и CISA
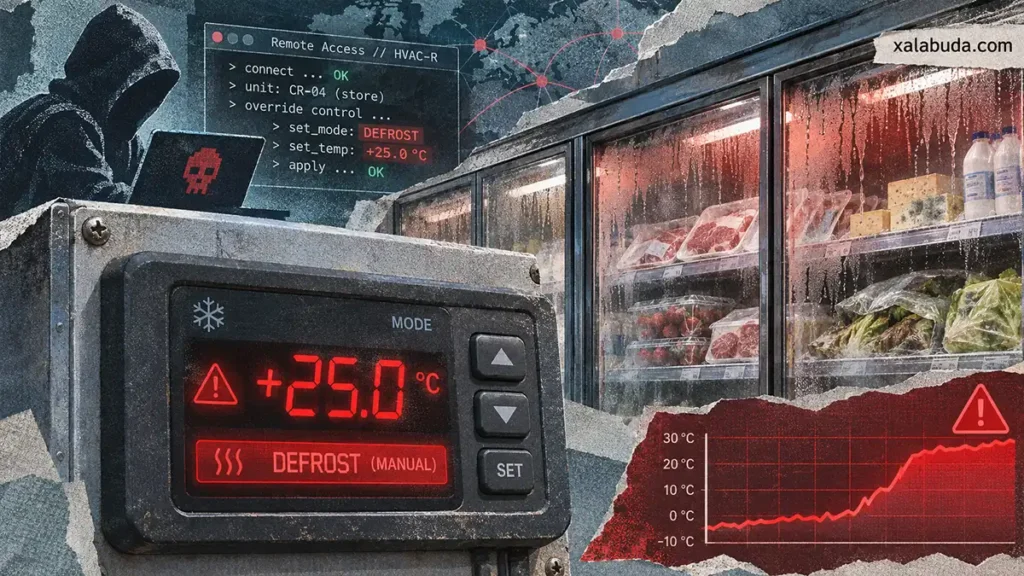
Совместное предупреждение адресовано организациям в здравоохранении, химической промышленности, продовольственном секторе, сельском хозяйстве и на транспорте. Ведомства называют три возможных пути проникновения: обход аутентификации, внедрение кода и использование слабых настроек. Получив доступ, злоумышленник может изменить заданную температуру, оставить оборудование в режиме размораживания или лишить оператора возможности видеть текущие показания.
- Убрать прямой доступ из интернета, отделить технологические устройства от офисной сети и защитить необходимый удалённый доступ межсетевым экраном.
- Заменить заводские пароли, по возможности включить устойчивую к фишингу многофакторную аутентификацию и разрешать подключения только с одобренных устройств и IP-адресов.
- Обновлять прошивки, заменять оборудование без поддержки производителя и проверять резервные копии, которые хранятся вне площадки и без доступа из сети.
- Проверять журналы и сетевую активность, задавать безопасные пределы температуры и включать оповещения об отклонениях.
Что произошло с холодильниками в Европе
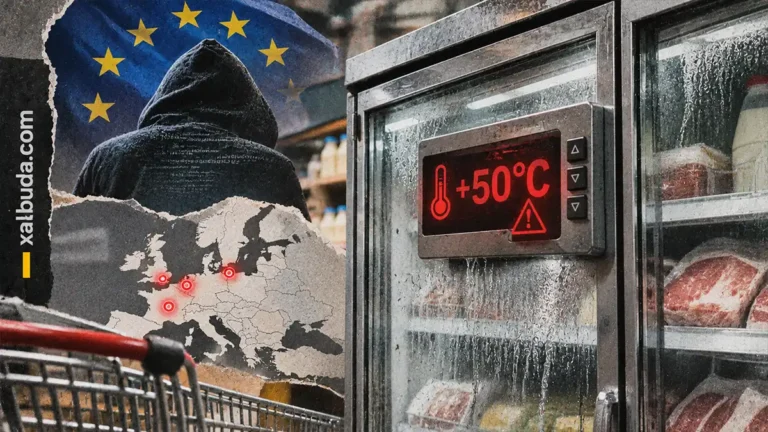
В октябре атаки затронули сотни торговых точек, прежде всего во Франции. Злоумышленники включали размораживание, а в отдельных случаях меняли настройки температуры до 50 °C. Продукты портились, поступали сообщения о возгораниях. Во время новой волны 2 ноября пострадали более 100 европейских магазинов. По данным Associated Press, потери торговых предприятий от порчи продуктов исчислялись миллионами.
В тот же день сбились настройки холодильных камер на трёх объектах французской службы крови EFS. Система мониторинга заметила отклонения, и сотрудники успели переместить или защитить запасы плазмы. По заявлению EFS, которое приводит Associated Press, препараты крови и образцы не пострадали. Кто стоит за атаками и связаны ли между собой инциденты в торговле и службе крови, пока неизвестно.
Сколько контроллеров остаются видны из интернета
По данным Censys, с 9 октября по 5 ноября число уникальных хостов с открытыми интерфейсами управления по всему миру сократилось на 53%, с 6 695 до 3 124. У Danfoss StoreView показатель снизился с 3 004 до 708, у Copeland/Dixell XWEB — с 3 708 до 2 420. Замеры показывают, какие интерфейсы отвечали из интернета. По ним нельзя определить, сколько систем взломали или почему отдельные хосты перестали отвечать.