Google: хакеры, предположительно связанные с Китаем, могут расширить атаки на BeyondTrust
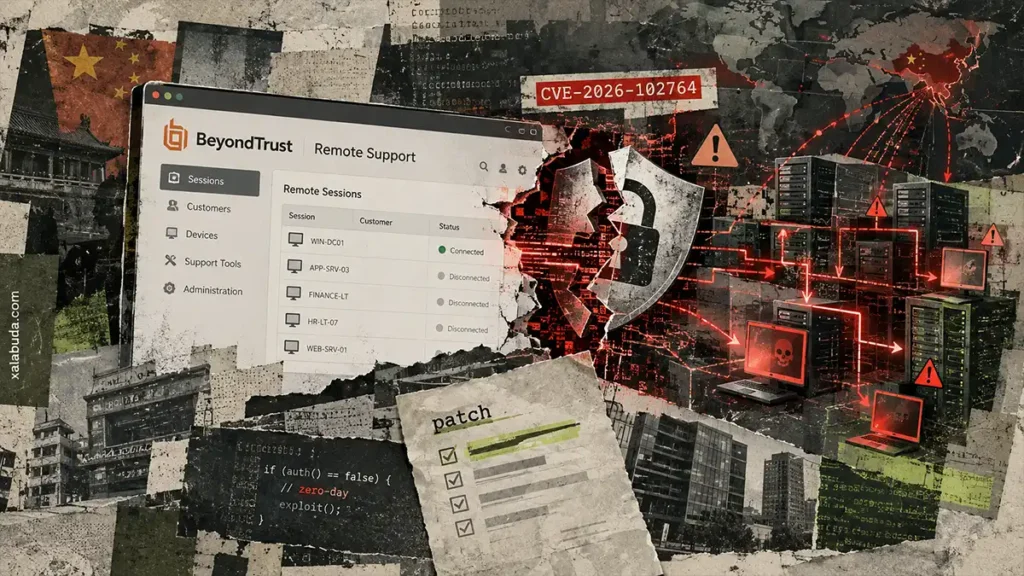
Google предупредила о риске массовой эксплуатации уязвимости BeyondTrust Remote Support — корпоративной системы удалённой технической поддержки. По данным исследователей, группировка ARMORY CASTLE, предположительно связанная с Китаем, использовала ошибку ещё в конце августа 2026 года. После публичного раскрытия атаки могут расшириться, в том числе за счёт других групп.
Результаты расследования Google Threat Intelligence Group и Mandiant опубликованы 15 октября. Речь идёт о CVE-2026-102764 с критической оценкой 9,3 из 10 по CVSS 4.0. Для приоритета исправления уязвимостей здесь важен и уже подтверждённый факт эксплуатации.
Remote Support позволяет IT-службам подключаться к компьютерам и другим устройствам сотрудников для диагностики и помощи. Ошибка связана с недостаточной проверкой происхождения сообщений во внутренних компонентах продукта. Удалённый злоумышленник без предварительной аутентификации может выполнять операции с файлами на уязвимом сервере. По данным Mandiant, это стало началом цепочки, которая привела к контролю над системой и доступу к хранящимся или используемым ею учётным данным.
После проникновения атакующие размещали PHP-компонент SAWFLY для удалённого управления и использовали BARECLAW для туннелирования сетевого трафика. Исследователи также зафиксировали повышение привилегий, попытки извлечь секреты из встроенного хранилища, изменение административных разрешений и подключение к внутренним устройствам через штатные функции BeyondTrust. Часть журналов злоумышленники удаляли, скрывая следы.
BeyondTrust уточнила, что известные ей атаки произошли 29 августа и затронули один облачный экземпляр Remote Support и одну самостоятельно размещённую систему. Следы проникновения в облачную систему компания обнаружила 28 сентября. Это описание расследованных случаев; общее число пострадавших организаций пока неизвестно.
ARMORY CASTLE ранее отслеживалась под обозначением UNC5221. В прошлых кампаниях группа переходила от выборочных атак через неизвестные уязвимости к широкому поиску незащищённых систем после раскрытия ошибок. Именно поэтому Google предупреждает о возможном расширении эксплуатации BeyondTrust. Подтверждения новой массовой кампании в опубликованном отчёте нет.
Исправление уже выпущено. BeyondTrust подготовила патч 8 октября, а к 9 октября обновила все облачные экземпляры Remote Support. Ошибка затрагивает версии Remote Support до 26.2.3 включительно. Действия для самостоятельно размещённых систем указаны в официальном бюллетене BT26-05.
| Развёртывание | Что проверить |
|---|---|
| Remote Support SaaS | Патч установлен поставщиком. Отдельного обновления самого сервера со стороны клиента не требуется. |
| Self-hosted Remote Support 24.3.1–26.2.3 | Установить BT26-05-RS или убедиться, что он применён автоматически. |
| Self-hosted Remote Support до 24.3.1 | Обновиться до поддерживаемой версии, затем применить патч. |
| Self-hosted Privileged Remote Access | Применить профилактическое обновление по рекомендации BeyondTrust. Возможность эксплуатации этой ошибки в PRA компания не подтвердила. |
Установка патча закрывает уязвимость, но не устраняет автоматически последствия прежнего проникновения. Mandiant рекомендует проверить системы, которые были доступны из интернета в уязвимой версии: изучить изменения ролей, административные входы, сессии удалённой поддержки и журналы вне самого сервера. При необходимости учётные данные следует менять после установки исправления или восстановления системы из чистого образа, чтобы не передать новые секреты атакующему, сохранившему доступ.