Chrome подключил Gemini к защите от мошенников и предупреждает об атаках ClickFix
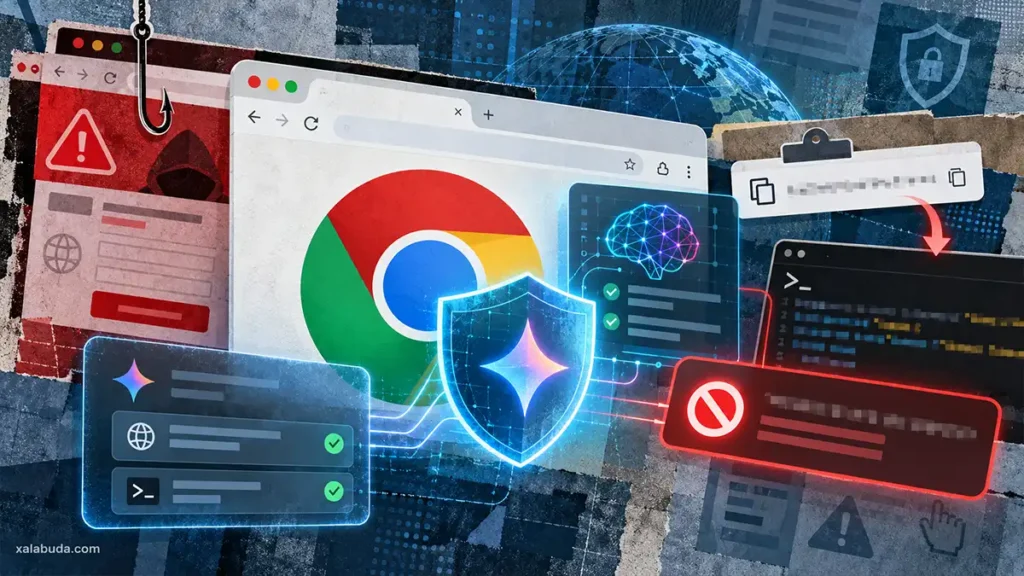
Google Chrome научился предупреждать пользователей, когда мошеннический сайт обманом заставляет их скопировать опасную команду. Параллельно браузер перевёл AI-проверку подозрительных страниц на более мощную серверную модель Gemini. Об изменениях Google рассказала 20 октября. Новые механизмы работают в режиме Enhanced Protection — «Улучшенная защита».
Одна из главных задач обновления — распознавать атаки ClickFix. Такие страницы предлагают якобы исправить ошибку браузера, пройти CAPTCHA или установить обновление. Для этого посетителя просят скопировать команду и выполнить её на компьютере, например через PowerShell или командную строку Windows.
Вместо исправления пользователь запускает код, который может скачать и установить вредоносную программу. Причём содержимое буфера обмена может отличаться от команды, показанной на странице. Загрузка происходит уже через системный инструмент, за пределами обычной проверки скачиваемых файлов в Chrome.
Похожая уловка встречалась в истории с вредоносными плагинами OpenClaw: человеку предлагали выполнить опасные действия под видом установки необходимого компонента.
Теперь Chrome распознаёт копирование подозрительных команд, характерных для ClickFix. Перед отправкой в Safe Browsing проверяемые данные очищаются от персональной идентифицирующей информации. Если анализ показывает, что команда опасна, браузер выводит предупреждение. Этот механизм рассчитан на обнаружение вредоносных сценариев с минимумом помех для обычной работы разработчиков.
Отдельное изменение касается обнаружения мошеннических страниц. Раньше Chrome использовал локальную модель Gemini на поддерживаемых устройствах, прежде всего для распознавания поддельных предупреждений технической поддержки. Теперь эту проверку выполняет серверная модель: Google расширяет её на всех пользователей Enhanced Protection и больше видов обмана, включая фальшивые антивирусные сообщения и обновления браузера.
Модель оценивает, какой бренд изображает страница, для чего она предназначена и насколько похожа на мошенническую. Safe Browsing объединяет результат с репутацией домена и другими сигналами безопасности. Анализ страниц через Gemini и проверка команд ClickFix — разные механизмы защиты. Google не утверждает, что именно Gemini выносит вердикт по скопированным командам.
Согласно описанию новых функций Chrome, текст страницы передаётся для анализа Gemini только при наличии убедительных признаков мошенничества. Компания заявляет, что это содержимое обрабатывается временно, не сохраняется в журналах и не используется для обучения моделей.
Эти гарантии относятся к указанной проверке содержимого страниц. Сам режим Enhanced Protection предусматривает передачу Google дополнительных данных для защиты, включая адреса сайтов, небольшие фрагменты содержимого страниц и системную информацию.
Chrome также получил отдельные предупреждения о подозрительных сайтах. Они появляются, когда страница демонстрирует признаки обмана, но уверенности системы недостаточно для признания её однозначно опасной. Для подтверждённых опасных страниц сохраняется привычное полноэкранное красное предупреждение.
Google описывает Enhanced Protection как защиту, которая делает пользователей «в десять раз безопаснее». Однако показатель рассчитан по среднему количеству показанных предупреждений в сравнении со стандартным режимом. Он не доказывает десятикратного снижения числа заражений или успешных атак.
Чтобы включить улучшенную защиту на компьютере, откройте Chrome → Настройки → Конфиденциальность и безопасность → Безопасность → Улучшенная защита. Если сайт предлагает запустить команду ради CAPTCHA или «ремонта Chrome», выполнять такую инструкцию не следует независимо от наличия предупреждения.