Новая волна кибератак на холодильники супермаркетов Европы привела к порче продуктов
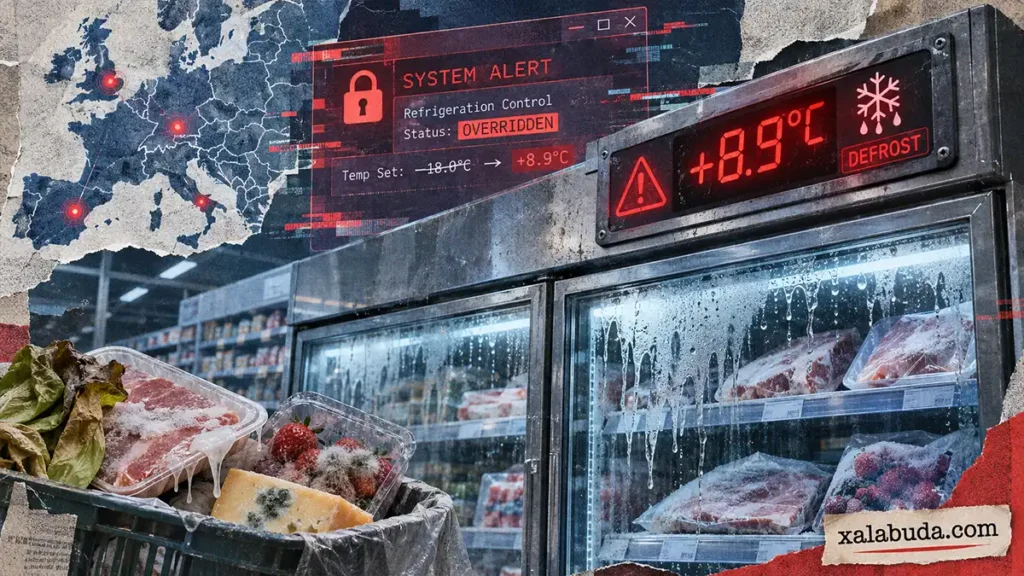
Кибератаки на супермаркеты Европы вновь затронули системы управления холодильниками и морозильными установками. 2 ноября 2026 года торговые сети сообщили о нарушениях температурного режима в магазинах Бельгии, Ирландии, Люксембурга и Швеции. Часть продукции пришлось снять с продажи или утилизировать. Об отдельном инциденте также сообщили в Эстонии.
Ahold Delhaize и Colruyt подтвердили проблемы с холодильным оборудованием. Руководитель бельгийской компании Sabcobel, обслуживающей системы Delhaize, рассказал о несанкционированном переводе испарителей в режим разморозки. Технические специалисты отключали пострадавшие установки от сети.
По опубликованным сообщениям торговых сетей, масштаб отдельных инцидентов выглядел так:
- В Ирландии холодильное оборудование пострадало в 13 магазинах SuperValu.
- В Швеции первоначальные сообщения указывали на шесть магазинов Coop; ICA также подтвердила проблемы в ограниченном числе точек.
- В Бельгии Colruyt сообщила об атаках на системы пяти франчайзинговых магазинов Spar.
- Carrefour сообщила о 15 затронутых магазинах в Бельгии.
Владелец SuperValu, группа Musgrave, подтвердил киберинцидент, затронувший определённую модель холодильного оборудования. Охлаждённые и замороженные товары убрали из продажи в качестве меры предосторожности. Поэтому нельзя считать, что вся снятая продукция во всех магазинах уже была признана испорченной.
Один из магазинов ICA заявил, что настройки холодильников и морозильников изменили до 50 °C. Это сообщение о конкретном оборудовании, а не единая температура всех пострадавших установок. В Эстонии поставщик Kitman Coldtech сообщил, что на вмешательство отреагировали за несколько минут и значительного ущерба удалось избежать.
Новая серия инцидентов последовала за октябрьскими атаками на холодильные системы сотен магазинов во Франции. Однако личности организаторов и связь между событиями в разных странах пока не установлены. Общая стоимость потерь и окончательное число затронутых магазинов неизвестны.
Технический контекст даёт исследование Team82 компании Claroty, опубликованное в августе. Оно посвящено контроллерам Danfoss AK-SM 800A, через которые операторы могут удалённо наблюдать за холодильными установками, менять параметры и получать уведомления о сбоях.
Исследователи описали обход аутентификации CVE-2025-41450, а также CVE-2025-41451 и CVE-2025-41452 — проблемы выполнения команд и управления конфигурацией после аутентификации. Для первой уязвимости исправление появилось в версии 4.2; две другие закрыты в R4.3.1. Эти номера обозначают выпуски с исправлениями, а не обязательно актуальную прошивку для установки сегодня.
Использование именно этих уязвимостей в ноябрьских инцидентах не подтверждено. Нельзя утверждать и то, что во всех затронутых магазинах использовалась одна модель контроллера. Claroty рекомендует обновлять затронутые устройства и ограничивать доступ к интерфейсам управления доверенными сетями. Причину проникновения в каждую из пострадавших систем ещё предстоит установить.