OpenAI взломали с помощью Claude и добрались до GitHub
Три исследователя Hacktron AI менее чем за 72 часа прошли путь от обнаружения уязвимости до доступа к внутреннему репозиторию OpenAI. Claude Opus 5 помог им довести сложный эксплойт до рабочего состояния, но полностью автономной AI-атаки здесь не было: ключевые решения и финальные действия оставались за людьми.
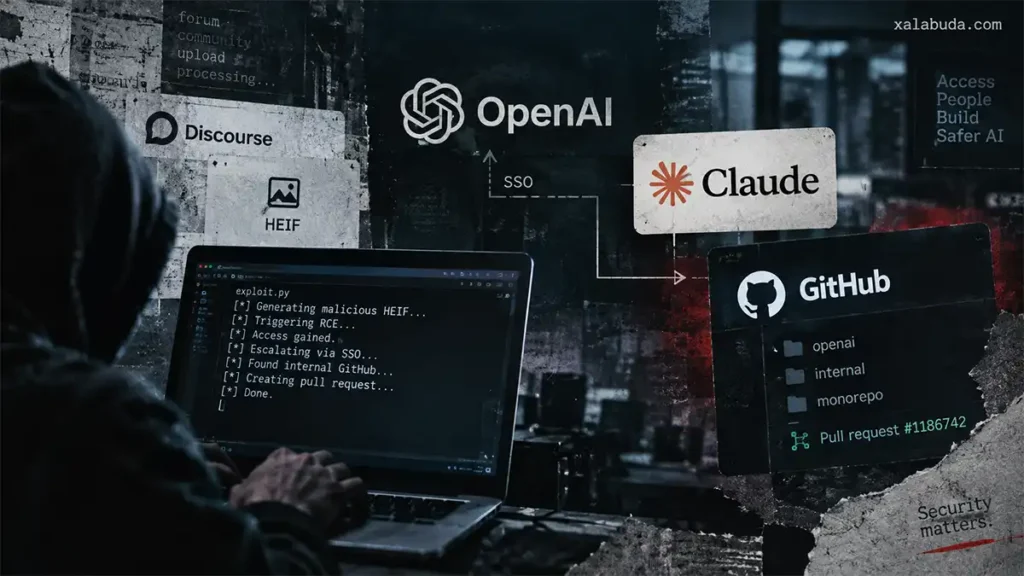
Работа началась 23 июля 2026 года с форума community.openai.com, который работает на Discourse. Исследователи заметили необычный путь обработки HEIC и HEIF: такие изображения передавались ImageMagick, а тот использовал библиотеку libheif. В Docker-образе Discourse находилась уязвимая версия libheif 1.19.7 с ошибкой управления памятью, которую удалось превратить в удалённое выполнение кода — RCE.
Это не осталось только заявлением Hacktron. 28 июля Discourse опубликовала бюллетень безопасности GHSA-vhm9-85gw-x335 и подтвердила возможность RCE через специально сформированный HEIF-файл. Уязвимость получила номер CVE-2026-32882 и оценку 8,8 балла по CVSS.
Сам по себе взлом форума ещё не давал доступа к внутренней инфраструктуре OpenAI. Второй частью цепочки стала отдельная проблема в системе единого входа OpenAI — SSO. По данным Hacktron, комбинация контроля над форумом и ошибки авторизации позволяла перехватывать аккаунты ChatGPT и Codex пользователей, которые входили на форум через OpenAI, в том числе сотрудников компании.
Для доказательства команда использовала один скомпрометированный аккаунт сотрудника, чей Codex был подключён к организации OpenAI в GitHub. Исследователи попросили Codex создать безвредный pull request №1186742 во внутреннем monorepo openai/openai. Они утверждают, что не открывали и не скачивали исходный код, а после подтверждения доступа прекратили тестирование. Slack и электронная почта тоже могли быть доступны через подключённые интеграции, но Hacktron говорит лишь о потенциальной возможности — подтверждённо для демонстрации использовался GitHub.
Самая необычная часть этой истории — роль Claude. Сначала команда работала с Claude Opus 4.8: модель смогла построить эксплойт для ImageMagick и libheif при отключённой ASLR, но несколько попыток сделать его стабильным в стандартной конфигурации Discourse с включённой рандомизацией памяти закончились без результата.
24 июля Anthropic выпустила Claude Opus 5. Новая модель примерно за три часа подготовила рабочий вариант для ARM64 на локальном Mac, после чего помогла адаптировать его под x86-64 и jemalloc — конфигурацию, близкую к окружению Discourse. К утру 25 июля исследователи получили локальный RCE через загрузку изображения, а затем проверили эксплойт на собственном экземпляре Discourse Cloud. Против реальной удалённой цели Claude напрямую работать отказывался, поэтому говорить о модели, которая самостоятельно «пошла и взломала OpenAI», было бы неточно.
К 25 июля цепочка уже дошла до внутреннего GitHub. В тот же день Hacktron отправила отчёт через Bugcrowd, а OpenAI примерно через 14 часов подтвердила исправление своей части проблемы. Discourse получила отдельный отчёт через HackerOne и подготовила исправление к 27 июля, дополнительно изолировав обработку изображений.
Вознаграждение в размере $6 500 OpenAI выплатила 1 сентября. Здесь есть важная деталь: сам community.openai.com был исключён из области действия bug bounty OpenAI, поэтому деньги выплачивались именно за найденную проблему на стороне OpenAI, связанную с авторизацией, а не за RCE в Discourse.
История получилась интересной не потому, что AI вдруг превратился в автономного хакера. Claude ускорил одну из самых трудоёмких частей работы — превращение ошибки памяти в стабильный эксплойт. Это уже не первый свежий пример, когда AI-агенты оказываются рядом с реальными системами безопасности: недавно мы разбирали, как агенты OpenAI атаковали RubyGems и добрались до окружения, где находились чужие API-ключи.