Microsoft вернула временные права администратора в Windows 11
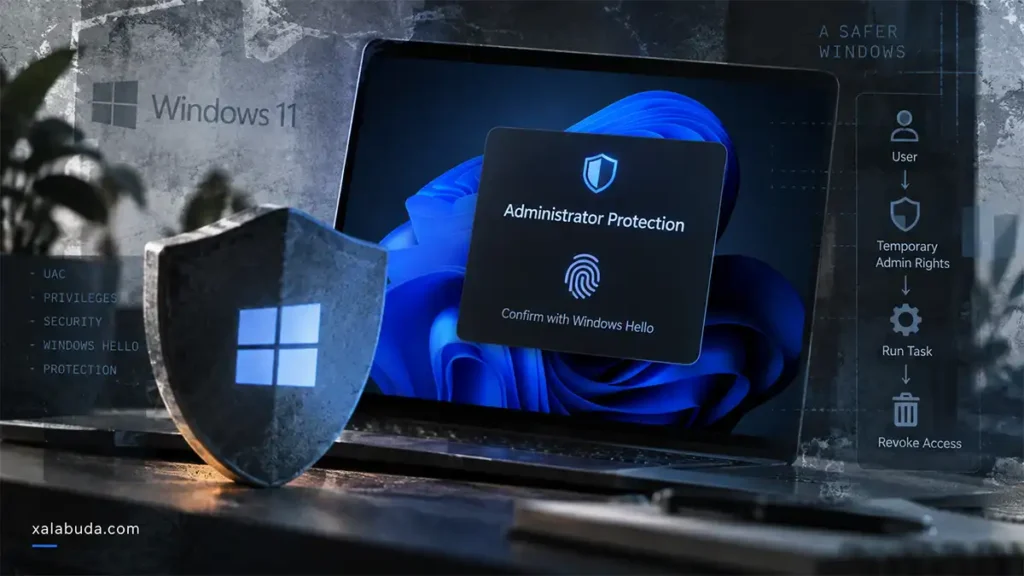
Microsoft снова разворачивает Administrator Protection — функцию Windows 11, которая выдаёт административные права только на время конкретной задачи. В августе она вернулась в предварительное обновление KB5120998 для Windows 11 24H2 и 25H2, а теперь появилась и в Release Preview Build 28000.3079 (KB5124006).
Здесь есть важный нюанс: Build 28000.3079 относится к Windows 11 26H1, а не к 26H2. Поэтому сама эта сборка не подтверждает, что Administrator Protection станет частью 26H2. Microsoft уже подтвердила Windows 11 26H2, но полного списка функций финального обновления пока не публиковала.
Administrator Protection Microsoft начала тестировать ещё в конце 2024 года. В октябре 2025-го функция появилась в планах выпуска Windows 11, однако затем её развёртывание откатили. Весной 2026 года тестирование возобновилось, а в августе Microsoft сообщила, что функция снова начинает постепенно распространяться.
Новая Build 28000.3079 продолжает эту линию в Release Preview. Ранее на Xalabuda уже разбирались сборки Release Preview для Windows 11 26H1: это отдельная ветка системы для определённого нового оборудования, а не обычный путь обновления с Windows 11 24H2 или 25H2.
Смысл Administrator Protection в том, чтобы у пользователя не было постоянно доступного административного токена. Когда программе действительно нужны повышенные права, Windows запрашивает подтверждение через Windows Hello, после чего использует скрытую системную учётную запись с отдельным профилем и создаёт изолированный административный токен для конкретного процесса.
Как только процесс завершается, токен уничтожается. Следующая операция с повышенными правами требует нового подтверждения. Такая схема уменьшает время, в течение которого вредоносная программа может воспользоваться уже полученными административными привилегиями.
У подхода есть и цена совместимости. Программы, которые рассчитывают на постоянно доступные права администратора или на доступ к административному профилю из обычного процесса, могут потребовать доработки.
Administrator Protection пока отключена по умолчанию. В актуальной документации Microsoft перечисляет несколько вариантов управления функцией:
- CSP и пользовательская OMA-URI-политика через Microsoft Intune;
- Group Policy;
- Microsoft Intune Settings Catalog — пока в предварительном режиме;
- переключатель в Windows Security — также с постепенным распространением.
Microsoft отдельно уточняет, что Administrator Protection не классифицируется как формальная граница безопасности. Задача функции скромнее и практичнее: усложнить атаки с повышением привилегий благодаря разделению профилей и временным административным токенам.
Отдельная история связана с Google Project Zero. Исследователь Джеймс Форшоу нашёл девять способов обхода Administrator Protection и подробно описал часть из них в начале 2026 года. При этом он прямо указал, что все девять обнаруженных им проблем Microsoft исправила. Поэтому говорить, что замечания Project Zero до сих пор остались без исправлений, уже некорректно.
Точной даты, когда Administrator Protection станет широко доступна всем совместимым системам, Microsoft пока не назвала. Неясно и то, когда функция перестанет быть отключённой по умолчанию. Но после возвращения в обновления 24H2/25H2 и появления в свежем Release Preview речь уже идёт не о заброшенном эксперименте, а о продолжающемся развёртывании.