Сканер уязвимостей Windows: чем проверять систему и как не утонуть в CVE
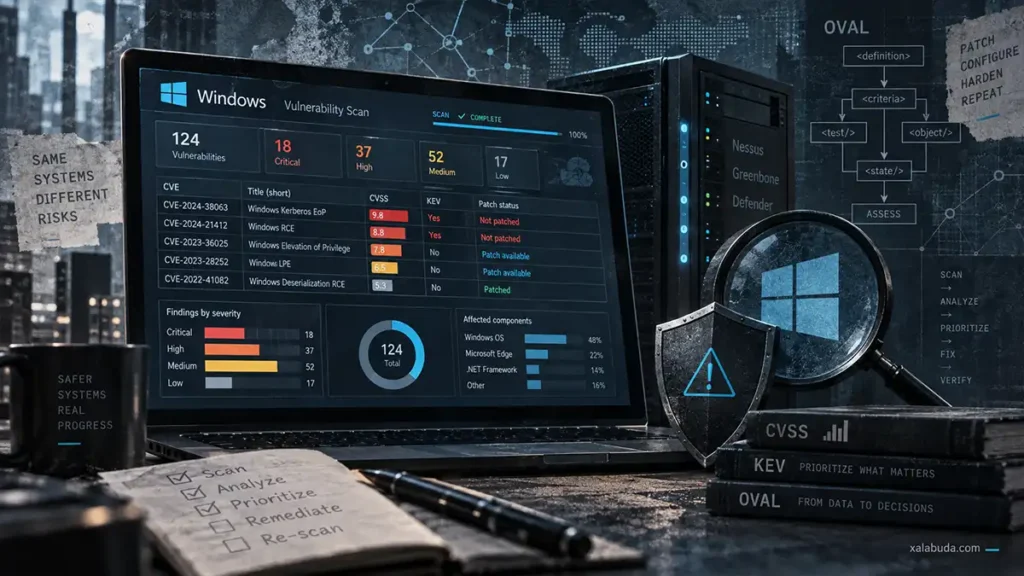
Сканер уязвимостей Windows легко может найти несколько десятков проблем даже на вполне рабочем компьютере: пропущенные обновления, старые версии программ, открытые службы, небезопасные настройки и пачку CVE. Но сам отчёт — ещё не результат. Самая интересная часть начинается после сканирования: понять, что из найденного действительно опасно, чему можно доверять и что исправлять первым.
Сканер уязвимостей Windows ищет не вирусы, а слабые места в системе и установленном ПО. В зависимости от инструмента он может проверять версии Windows и приложений, установленные патчи, открытые сетевые службы, параметры конфигурации и сопоставлять всё это с известными уязвимостями.
И здесь есть простая ловушка: «сканер для Windows» может означать две совершенно разные вещи. Один инструмент запускается у вас и проверяет компьютер по сети, другой установлен на отдельной машине и сканирует Windows как цель, третий вообще получает данные непосредственно с управляемых конечных устройств. Поэтому выбирать я бы начинал не с названия продукта, а со сценария.
Актуализировано: сентябрь 2026 года.
Какие сканеры уязвимостей Windows стоит рассматривать
Для одного тестового компьютера, нескольких Windows Server и корпоративного парка из тысяч устройств нужны разные решения. Универсального «лучшего сканера» здесь нет — зато есть несколько инструментов, которые хорошо показывают разницу подходов.
| Инструмент | Как работает с Windows | Когда подходит | Что учитывать |
|---|---|---|---|
| Tenable Nessus | Сетевое и аутентифицированное сканирование | Разовые проверки серверов, рабочих станций и небольших сетей | Для глубокой проверки Windows нужен корректно настроенный доступ; профессиональная версия коммерческая |
| Greenbone Community Edition / OpenVAS | Сетевые проверки и аутентифицированное сканирование Windows через SMB | Лаборатория, собственная инфраструктура, самостоятельное развёртывание | Потребуется развернуть и обслуживать саму платформу и базу тестов |
| Microsoft Defender Vulnerability Management | Постоянная оценка устройств, инвентаризация ПО и поиск известных уязвимостей | Организации, уже использующие экосистему Microsoft Defender | Это не прямой аналог отдельного сетевого сканера; прежнее аутентифицированное сканирование Windows прекращено |
Nessus мне кажется самым понятным примером классического сканера: задаём цель, выбираем политику проверки, при необходимости добавляем учётные данные и получаем отчёт по найденным проблемам. При аутентифицированной проверке Windows Nessus может обращаться к системным файлам, реестру и данным об установленных обновлениях, то есть видит заметно больше, чем при одном только сетевом сканировании.
У бесплатного Nessus Essentials в 2026 году есть существенное ограничение, о котором легко не узнать из старых обзоров. Сейчас это 30-дневная лицензия для некоммерческого использования максимум на пять IP-адресов, а обновления плагинов приходят с задержкой в 30 дней. Для знакомства с продуктом — нормально. Как постоянный бесплатный сканер, который должен быстро замечать свежие CVE, вариант уже выглядит намного менее интересно.
Greenbone Community Edition — открытая платформа управления уязвимостями, выросшая из проекта OpenVAS. Для Windows она поддерживает аутентифицированные проверки через SMB и может получать сведения о патчах и локально установленном ПО. Цена бесплатности здесь другая: систему придётся самостоятельно разворачивать, обновлять и обслуживать.
Microsoft Defender Vulnerability Management решает задачу несколько иначе. Это уже не столько «запустил сканирование и получил PDF», сколько постоянная работа с инвентарём устройств, программным обеспечением, обнаруженными CVE, рекомендациями и исправлениями. Отдельную функцию Windows authenticated scan Microsoft прекратила 18 декабря 2025 года, поэтому сравнивать Defender с Nessus один к одному я бы не стал.
Если задача — периодически проверить несколько серверов, логичнее смотреть в сторону классического сканера. Если нужно постоянно понимать состояние большого парка устройств, сам скан становится только одной частью системы управления уязвимостями.
Что именно сканер может найти в Windows
Количество найденных CVE само по себе мало что говорит о качестве проверки. Намного важнее, какие данные инструмент вообще смог получить с компьютера.
Обычно сканеры анализируют:
- версию, редакцию и сборку Windows;
- установленные исправления безопасности;
- версии программ и системных компонентов;
- известные CVE, относящиеся к обнаруженным версиям;
- открытые TCP- и UDP-порты;
- сетевые службы и используемые протоколы;
- часть параметров реестра и системных служб;
- устаревшие или небезопасные протоколы;
- отклонения от заданного профиля безопасности.
Антивирус при этом отвечает на другой вопрос. Windows Server может быть совершенно чистым от вредоносного ПО и одновременно оставаться уязвимым из-за старой библиотеки, пропущенного обновления или доступной извне сетевой службы.
Работает и обратное правило: отчёт без критических находок не является сертификатом безопасности. Сканер видит только то, что способен проверить его движок, база тестов и выданные ему права.
Если хочется сначала разобраться, какими вообще бывают уязвимости Windows и чем CVE отличается от эксплойта или обычной ошибки настройки, у нас есть отдельный разбор.
Три способа проверять Windows
Разница между поверхностной и действительно полезной проверкой чаще всего определяется не брендом сканера, а тем, каким способом он получает сведения о системе.
| Метод | Как работает | Что можно увидеть | Для чего нужен |
|---|---|---|---|
| Без аутентификации | Сканер смотрит на компьютер извне | Порты, службы, сетевые признаки версий и конфигурации | Оценка внешней поверхности атаки |
| С учётными данными | Сканер получает разрешённый доступ к Windows | Патчи, файлы, реестр, версии программ и локальные параметры | Глубокая проверка серверов и рабочих станций |
| Через конечное устройство | Платформа получает телеметрию непосредственно с управляемой системы | Инвентарь программ, версии, конфигурацию и обнаруженные уязвимости | Постоянный контроль большого парка устройств |
Сканирование с учётными данными обычно даёт более точную картину. Tenable прямо указывает, что административный доступ позволяет проверять фактические версии DLL и другие локальные данные, а Greenbone через SMB может определять уровень патчей и установленное в Windows ПО.
Но здесь появляется обратная сторона: учётная запись сканера сама становится чувствительным элементом инфраструктуры. Я бы не использовал для этой задачи обычную администраторскую учётку сотрудника. Лучше отдельная техническая запись с правами, которых требует конкретный продукт, и нормальным управлением секретами.
И ещё одна деталь, на которой иногда путаются: постоянный мониторинг — это не отдельный «четвёртый тип» сканирования. Это режим работы системы. Внутри него могут использоваться локальные данные с конечных устройств, сетевые проверки и другие механизмы.
Как сканер понимает, что Windows уязвима
Сканер не видит CVE магическим образом. Сначала он собирает признаки: версию Windows, установленный KB, версию DLL, запись реестра, номер приложения, открытый сервис или комбинацию нескольких параметров. Затем сравнивает их с логикой конкретной проверки.
Именно поэтому два сканера на одной и той же машине иногда показывают разные результаты. Один ориентируется на версию файла, другой — на наличие патча, третий — на сетевое поведение сервиса. Даже правильная CVE ещё не говорит, каким способом её нужно обнаруживать.
У Nessus такие проверки традиционно реализуются в виде плагинов. Greenbone использует Vulnerability Tests — тесты уязвимостей. У других продуктов будут свои движки и базы.
Отсюда мой практический критерий: я бы смотрел не только на количество записей в базе производителя, а на то, показывает ли сканер основание срабатывания. Хороший отчёт должен отвечать хотя бы на вопрос: почему инструмент решил, что именно эта машина уязвима?
OVAL и «базы сигнатур Windows»
С запросом про OVAL-сигнатуры Windows есть небольшая терминологическая ловушка. OVAL — Open Vulnerability and Assessment Language — это не единая мировая база со всеми уязвимостями Windows.
По определению NIST, OVAL используется для описания информации о конфигурации системы, оценки её состояния и формализации низкоуровневых процедур проверки. Проще говоря, с его помощью можно описать условие вроде «проверь такую-то версию файла, значение параметра или состояние компонента».
Поэтому выражение «OVAL-сигнатуры уязвимостей Windows» я бы воспринимал как набор формализованных определений для автоматической проверки, а не как аналог антивирусной базы.
Сам факт поддержки OVAL тоже ничего не гарантирует. Важно, есть ли нужное определение для конкретной CVE, насколько оно свежее и способен ли сканер получить с компьютера все данные, которые требуются этому определению.
Как я бы выстроил проверку Windows
Самая частая ошибка — воспринимать сканирование как действие с одной кнопкой: запустили, скачали отчёт, поставили галочку. На практике полезнее считать его циклом.
- Определить цель. Один компьютер, сервер, несколько подсетей или весь парк.
- Выбрать глубину проверки. Для внешней поверхности хватит сетевого скана, для патчей и приложений обычно нужны локальные данные.
- Проверить актуальность базы. Старый набор тестов делает красивый отчёт, но не современную проверку.
- Настроить доступ. Если нужны учётные данные, заранее проверить права и способ их хранения.
- Запустить сканирование. На рабочих серверах учитывать возможную нагрузку и окно обслуживания.
- Разобрать срабатывания. Посмотреть CVE, компонент, метод обнаружения и доступное исправление.
- Исправить причину. Обновить ПО, поставить патч, изменить настройку или убрать ненужный компонент.
- Повторить проверку. Именно повторный скан показывает, исчезла ли первоначальная проблема.
Последний пункт я бы не пропускал. Факт установки KB ещё не доказывает, что первоначальная находка закрыта: CVE могла относиться к отдельному приложению, серверу, драйверу или вообще оказаться ложным срабатыванием.
Если сканер уже выдал конкретный номер CVE, дальше пригодится наш отдельный материал о том, как разбирать и исправлять найденные уязвимости Windows. Там как раз рассматривается этап после сканирования.
Почему CVSS 9.8 ещё не означает «чинить первым»
Когда в отчёте сотня находок, возникает естественное желание отсортировать их по CVSS и идти сверху вниз. Я бы так не делал.
CVSS хорошо описывает техническую серьёзность уязвимости, но не знает всего контекста вашей инфраструктуры. В CVSS 4.0 это подчёркнуто особенно явно: кроме базовых метрик предусмотрены метрики угрозы и среды.
| Сигнал | Что показывает | Как использовать |
|---|---|---|
| CVSS | Техническую серьёзность уязвимости | Как исходную точку, а не готовый рейтинг риска |
| CISA KEV | Подтверждённую эксплуатацию уязвимости в реальных атаках | Как сильный сигнал для повышения приоритета |
| EPSS | Оценочную вероятность наблюдаемой эксплуатации CVE в следующие 30 дней | Для дополнительной сортировки больших списков CVE |
| Доступность системы | Может ли атакующий добраться до уязвимого компонента | Отдельно выделять интернет-доступные узлы |
| Критичность устройства | Насколько болезненна его компрометация | Учитывать реальный ущерб для своей инфраструктуры |
| Исправление | Есть ли патч или временная мера | Понять, что реально можно сделать прямо сейчас |
Каталог CISA KEV полезен именно тем, что собирает уязвимости, для которых подтверждена эксплуатация в реальных атаках. Это уже совсем другой сигнал, чем просто высокий балл серьёзности.
EPSS отвечает на другой вопрос: модель оценивает вероятность того, что эксплуатация конкретной опубликованной CVE будет наблюдаться в ближайшие 30 дней. Это не показатель ущерба и не готовая оценка риска, но при тысячах находок он помогает отделить более вероятные сценарии от менее вероятных.
Условный пример: два сервера получили уязвимость с одинаковым CVSS 9.8. Один стоит в закрытом тестовом сегменте, второй смотрит сервисом прямо в интернет, а CVE второго уже находится в KEV. Одна цифра CVSS здесь явно не рассказывает всю историю.
Рабочая схема приоритизации: серьёзность уязвимости + признаки реальной эксплуатации + доступность уязвимого компонента + важность самого устройства + возможность быстро поставить исправление.
Где автоматический сканер ошибается
У любого сканера есть граница видимости, и её полезно помнить ещё до первого запуска.
- Ложное срабатывание. Формальное условие совпало, хотя фактическая уязвимость уже устранена или неприменима к конкретной конфигурации.
- Пропуск. Проблема существует, но в базе ещё нет подходящего теста.
- Сбой аутентификации. Вы рассчитывали на глубокую проверку, а сканер фактически увидел только сетевую поверхность.
- Старая база. Новая CVE опубликована быстрее, чем появился надёжный тест.
- Неполный контекст. Сканер знает номер версии, но не обязательно знает, насколько этот сервер важен именно вам.
Поэтому формулировка «сканер ничего не нашёл» намного честнее, чем «уязвимостей нет». Это разные утверждения.
А если нужен web-сканер SQL-инъекций для Windows
Запрос «web-сканирование на уязвимости SQL для Windows» относится уже к соседней задаче. SQL-инъекция — это обычно уязвимость веб-приложения и обработки входных данных, а не самой операционной системы.
Приложение действительно может работать на Windows Server, IIS и Microsoft SQL Server, но обычный сканер патчей Windows не заменяет специализированный анализ веб-приложения.
Для такой проверки можно использовать, например, ZAP. В его активных правилах есть проверки SQL-инъекций, включая варианты для Microsoft SQL Server и других СУБД.
Тут важная граница: активный веб-сканер не просто «смотрит» сайт, а отправляет специально сформированные запросы, пытаясь вызвать уязвимое поведение. Поэтому такую проверку проводят только для собственного приложения или системы, на тестирование которой есть разрешение. На рабочем сервисе также нужно учитывать нагрузку и возможное изменение данных.
Иными словами, если задача звучит как «проверить Windows Server на пропущенные патчи» — нужен сканер инфраструктуры. Если задача — «проверить сайт на SQL-инъекции» — это уже отдельный класс инструментов для безопасности веб-приложений.
Как выбрать сканер под свою задачу
Я бы не начинал выбор с рекламной цифры вроде «проверяем 200 тысяч CVE». Большая база полезна, но сама по себе почти ничего не говорит о качестве проверки конкретной Windows-машины.
Один компьютер или лаборатория. Нужен инструмент, который можно быстро развернуть и понять. Greenbone Community Edition подойдёт тем, кто не боится самостоятельной настройки. Nessus Essentials годится для знакомства и короткой проверки, но его нынешние ограничения нужно учитывать.
Несколько Windows Server. Я бы в первую очередь смотрел на качество аутентифицированных проверок: умеет ли продукт нормально определять патчи, версии файлов и установленное ПО, показывает ли причину срабатывания и позволяет ли повторно проверить исправление.
Большой корпоративный парк. Здесь вопрос «какой сканер лучше?» уже становится слишком узким. Нужны инвентаризация устройств, постоянная оценка, приоритизация, история исправлений, интеграция с процессом обновлений и понятное отслеживание того, что уже закрыто, а что продолжает висеть месяцами.
Перед выбором я бы проверил восемь вещей:
- поддерживает ли продукт ваши версии Windows и Windows Server;
- есть ли глубокое аутентифицированное сканирование или локальная оценка;
- как обновляются тесты уязвимостей;
- можно ли увидеть основание каждой находки;
- умеет ли инструмент повторно проверять исправленные CVE;
- как защищаются учётные данные для сканирования;
- есть ли расписание, история и нормальная работа с группами устройств;
- можно ли встроить результаты в уже существующий процесс обновлений и заявок.
И, пожалуй, это главное: хороший сканер не тот, который пугает самым длинным отчётом. Хороший сканер позволяет быстро ответить на три вопроса — что именно найдено, почему инструмент считает это проблемой и как убедиться, что после исправления проблема действительно исчезла.
FAQ
Какой сканер уязвимостей Windows выбрать?
Для периодического аудита отдельных серверов удобны классические сканеры вроде Nessus или Greenbone/OpenVAS. Для большого парка управляемых устройств имеет смысл смотреть уже на системы управления уязвимостями, включая Microsoft Defender Vulnerability Management.
Можно ли бесплатно проверить Windows на уязвимости?
Да. Greenbone Community Edition остаётся открытым решением, которое можно развернуть самостоятельно. У Nessus Essentials есть бесплатная некоммерческая лицензия, но сейчас она действует 30 дней, ограничена пятью IP-адресами и получает плагины с 30-дневной задержкой, поэтому для постоянного контроля свежих угроз это существенный компромисс.
Чем сканер уязвимостей отличается от антивируса?
Антивирус в первую очередь обнаруживает вредоносный код и подозрительную активность. Сканер уязвимостей ищет известные слабые места: пропущенные обновления, уязвимые версии программ, доступные службы и небезопасные настройки.
Что лучше: сканирование с учётными данными или без них?
Они показывают разные стороны одной системы. Внешняя проверка помогает понять, что видно по сети. Аутентифицированная позволяет заглянуть внутрь Windows и точнее проверить патчи, версии файлов и приложения. Для серьёзного аудита полезны оба взгляда.
Нужно ли повторно сканировать Windows после обновления?
Да. Повторная проверка подтверждает, что исчезла именно первоначальная находка, а не просто установился какой-то патч. Это особенно важно, когда CVE относится не к самой Windows, а к отдельному компоненту или программе.
Проверяет ли сканер Windows SQL-инъекции?
Обычный инфраструктурный сканер — не лучший инструмент для этой задачи. SQL-инъекция относится прежде всего к веб-приложению. Для неё используют средства тестирования веб-безопасности, например ZAP, и проводят активное сканирование только своих или разрешённых для тестирования систем.
Что такое OVAL-сигнатуры уязвимостей Windows?
OVAL позволяет формально описывать условия проверки состояния системы: версии файлов, параметры конфигурации и другие технические признаки. Это не единая универсальная база всех Windows-CVE, а язык и формат, который может использоваться в автоматизированной оценке безопасности.