Microsoft установила рекорд Patch Tuesday — больше тысячи уязвимостей исправлены в Windows
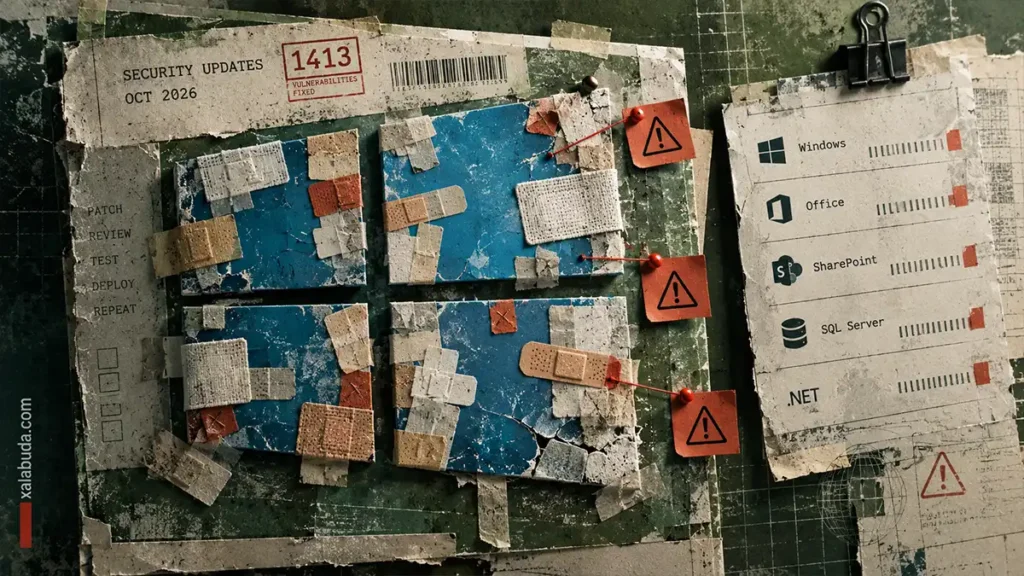
Microsoft впервые выпустила ежемесячное обновление безопасности с более чем тысячей исправляемых уязвимостей только в Windows. По подсчёту TechSpot, октябрьский Patch Tuesday 2026 года охватил 1413 CVE во всех затронутых продуктах. Среди них есть ошибка Windows Shell, которую уже используют в атаках.
Октябрьские обновления Microsoft вышли 13 октября. На Windows приходится 1102 уязвимости, на Office — 134, инструменты разработчиков — 61, SharePoint Server — 36, SQL Server — 22. Это часть списка продуктов, а не полная разбивка общего числа CVE. И речь именно об уязвимостях: тысяча записей не означает тысячу отдельных обновлений на одном компьютере.
В выпуске выделяются три уязвимости нулевого дня, сведения о которых были известны до появления соответствующих исправлений Microsoft. Но их статус различается:
- CVE-2026-96951 — Windows Shell. Позволяет обойти механизм безопасности Windows. Эксплуатация в реальных атаках подтверждена; уязвимость включена в каталог CISA Known Exploited Vulnerabilities.
- CVE-2026-108398 — .NET Framework. Локальный обход защитного механизма, для которого атакующему нужна аутентификация. Ошибка была публично раскрыта до исправления; подтверждённых данных о её использовании в атаках нет.
- CVE-2026-92707 — MessagePack-CSharp. Специально подготовленные вложенные массивы вызывают чрезмерное выделение памяти и могут привести к отказу в обслуживании. Один из затронутых сценариев — приложения ASP.NET Core SignalR с протоколом MessagePack. Разработчики библиотеки раскрыли проблему до октябрьского выпуска Microsoft; подтверждённой эксплуатации в атаках также нет.
Для корпоративных администраторов такой объём означает ещё и большую работу по оценке рисков. Microsoft предложила экспериментальную концепцию risk cohorts — групп уязвимостей с общими вопросами к инфраструктуре. Например, какие системы обрабатывают недоверенные документы или какие роли удалённого доступа доступны извне. Ответ на один такой вопрос может помочь оценить сразу несколько CVE.
Общая группа не означает одинаковую опасность, общую причину ошибки или одно исправление на всех. Каждую CVE по-прежнему нужно проверять отдельно, прежде всего на наличие реальных атак и условия эксплуатации. Пока это исследовательский подход: Security Update Guide не показывает такие связи, а сроков внедрения Microsoft не назвала.
Компания также отмечает вклад исследований с применением ИИ в поиск уязвимостей. Однако доля таких находок в октябрьском выпуске неизвестна. Приписывать весь рекорд искусственному интеллекту оснований нет.
У октябрьского выпуска есть и календарная граница: 13 октября завершилась поддержка Windows 11 24H2 Home и Pro. Обновление KB5127648 стало для этих редакций последним ежемесячным обновлением безопасности. Windows 11 24H2 Enterprise и Education поддерживаются до 12 октября 2027 года. У Windows 10 Enterprise LTSB 2016 срок поддержки тоже истёк 13 октября 2026 года.