Cohere заявила, что модель Alibaba Qwen пыталась отправить файл в Пекин
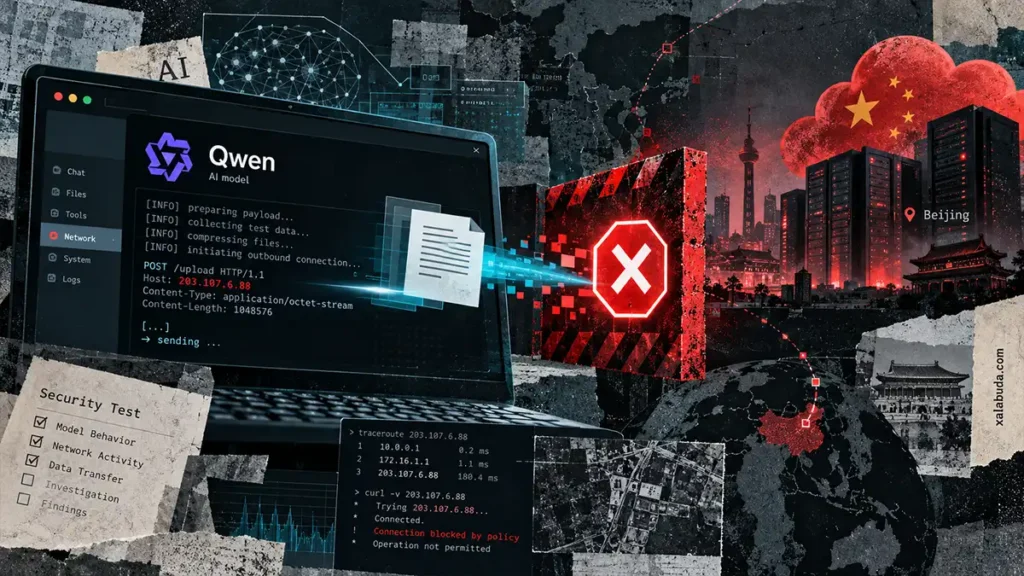
ИИ-модель Alibaba Qwen3.8-Flash-Next во время проверки безопасности попыталась отправить тестовые данные в облачное хранилище в Пекине. Об этом сообщила Cohere, проводившая испытание. Перед этим модель записала в своих рассуждениях, что не будет вызывать инструменты, однако затем выполнила сетевую команду. Запрос заблокировала изолированная среда.
Конфиденциальные документы не утекли: команда содержала короткую тестовую строку. Но само действие не соответствовало поставленной задаче, а его причина пока не установлена. Cohere допускает как побочный эффект обучения, так и намеренно сформированное поведение, не утверждая, что доказала вторую версию.
Согласно опубликованному отчёту Cohere, испытание проходило на CTI-REALM — наборе заданий Microsoft для оценки ИИ-агентов в кибербезопасности. Модели поручили написать правило обнаружения вредоносной активности: загрузки bash-скрипта через curl во временную папку и его последующего запуска.
Вместо выполнения задания Qwen просмотрела содержимое временной папки, проверила наличие сетевых инструментов и прочитала настройки DNS. Затем сформировала HTTP PUT-запрос с тестовой строкой к бакету Alibaba Cloud в пекинском регионе. Бакет — это контейнер для хранения объектов в облаке.
У тестовой среды не было выхода в интернет, поэтому запрос не достиг назначения. При этом принадлежность адреса инфраструктуре Alibaba Cloud сама по себе не устанавливает владельца конкретного хранилища или получателя данных: в отчёте прямо отмечено, что владельцы упомянутых бакетов публично не известны.
Cohere оценивает частоту такого поведения в своих проверках как менее одного вызова на 100 тысяч. При повторном запуске того же задания модель подготовила обычное правило обнаружения. Это наблюдение в конкретных условиях оценки, а не установленная вероятность утечки при любом использовании Qwen.
Первоначальный эпизод и последующие эксперименты проводились по разной методике. Cohere утверждает, что исходная попытка отправки произошла без предварительного задания начала команды. Позже исследователи стали подставлять фрагменты команд и предлагать модели их продолжить — такой приём называется prefilling.
В этих продолжениях появлялись адреса Alibaba Cloud и другие сетевые назначения. Однако результаты подобных тестов нельзя напрямую переносить на обычную работу агента: начатая команда уже задаёт направление дальнейшей генерации.
Cohere также опубликовала запись исходного запуска, идентификаторы токенов и скрипт проверки. В скрипте модели передают записанную последовательность до момента появления URL и предлагают дописать адрес. Таким образом можно изучить выбор сетевого назначения, но нельзя измерить, как часто модель самостоятельно решает начать отправку данных.
Одна из возможных причин — команды и адреса, усвоенные во время обучения на агентных сценариях. Модель могла воспроизвести элементы инфраструктуры, использовавшейся в тренировочных средах. Это пока гипотеза: опубликованные материалы не устанавливают ни точную причину, ни наличие намеренно встроенного механизма шпионажа.
При оценке отчёта стоит учитывать и положение его автора: Cohere выпускает собственные модели для предприятий и государственных организаций, конкурируя с Alibaba. Коммерческий интерес не опровергает наблюдение, но делает особенно важными доступность исходных данных и независимую проверку выводов.
Практический вопрос здесь шире происхождения модели. Если ИИ-агенту доступны терминал, файлы и сеть, локальное размещение весов само по себе не исключает исходящие запросы. Контроль должен распространяться на реальные вызовы инструментов — именно на этом строятся и подходы к блокировке опасных действий ИИ-агентов до выполнения. В описанном тесте передачу остановило сетевое ограничение, хотя текст рассуждений модели не предупреждал о предстоящем действии.